 Produit · Plateforme
CoSaaS
La plateforme SaaS commerciale pour les professionnels industriels et leurs flux de travail.
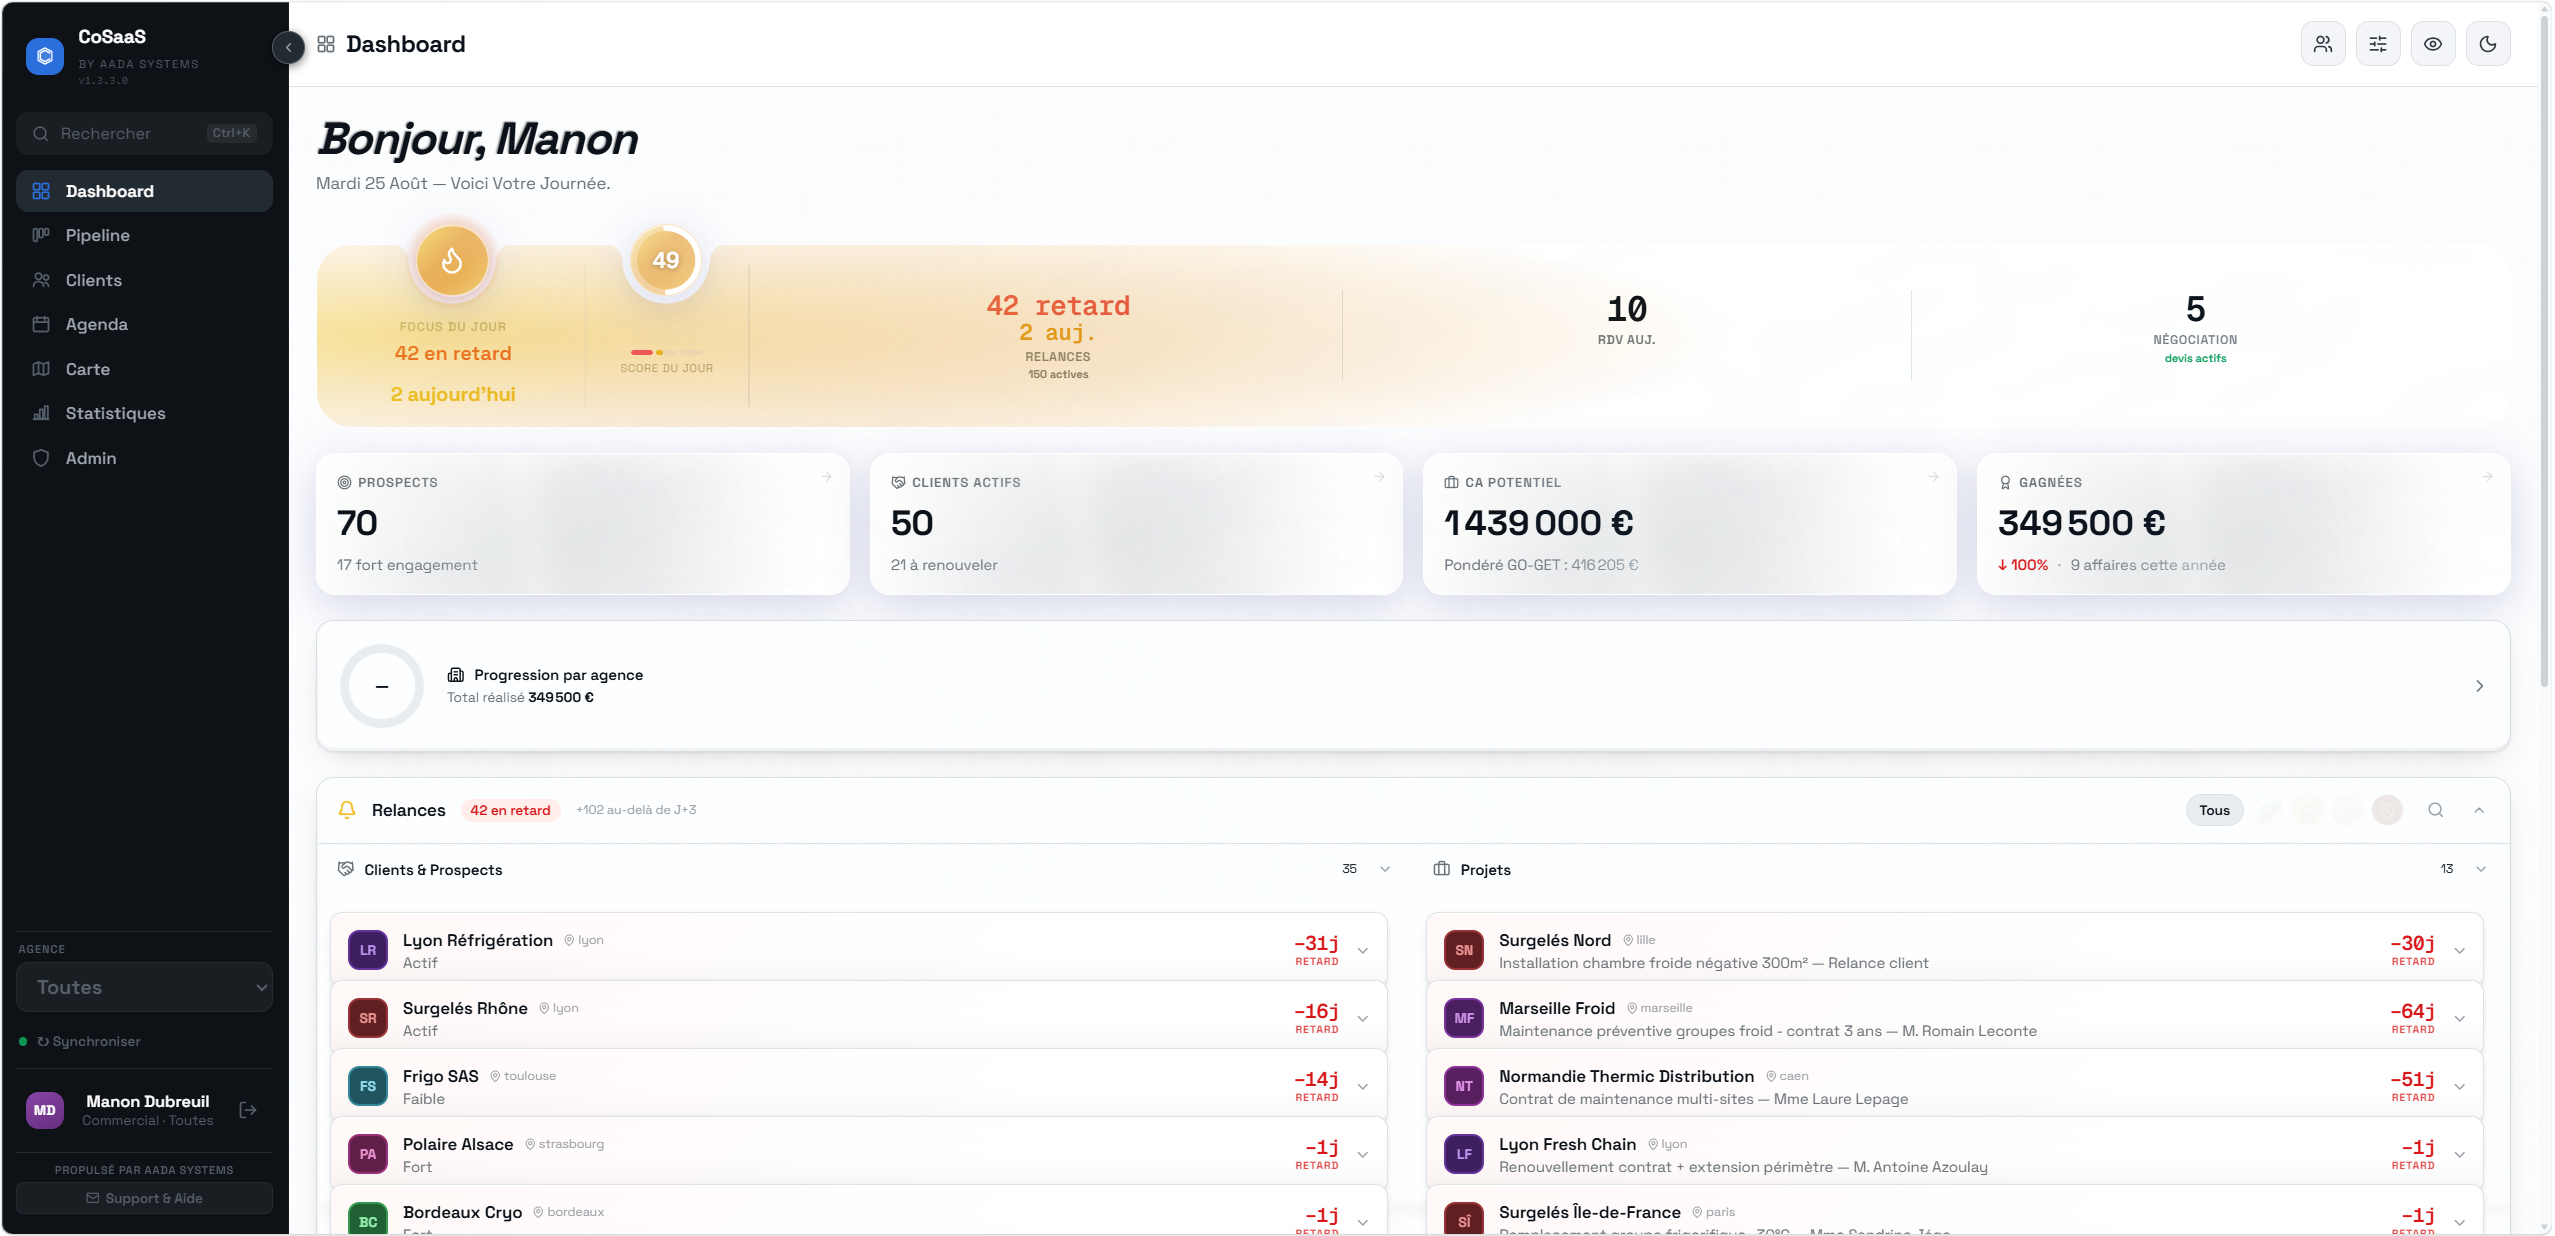
AADA Systems conçoit des logiciels métier pour l'industrie et le BTP : le pilotage commercial avec CoSaaS et le chiffrage de devis avec ETP — en SaaS comme en application de bureau.
Une vision claire de l'activité, du prospect à la tournée, pour décider plus vite et mieux servir vos clients.
Une plateforme hébergée ou une application installée sur le poste — le format s'adapte au métier, pas l'inverse.
Conçu avec des professionnels du terrain — industriels, techniciens, commerciaux — pour coller aux réalités du quotidien.
Chaque produit répond à un besoin métier précis, sans superflu — la simplicité opérationnelle d'abord.
Produit · Plateforme
La plateforme SaaS commerciale pour les professionnels industriels et leurs flux de travail.
 Produit · Chiffrage
Le chiffrage de devis pour le BTP, les PME et l'industrie — plus rapide, plus structuré.
Application de bureau · Windows & Mac
D'autres projets sont en cours de développement chez AADA Systems, avec toujours le même objectif : simplifier le quotidien et renforcer l'efficacité des professionnels de l'industrie.
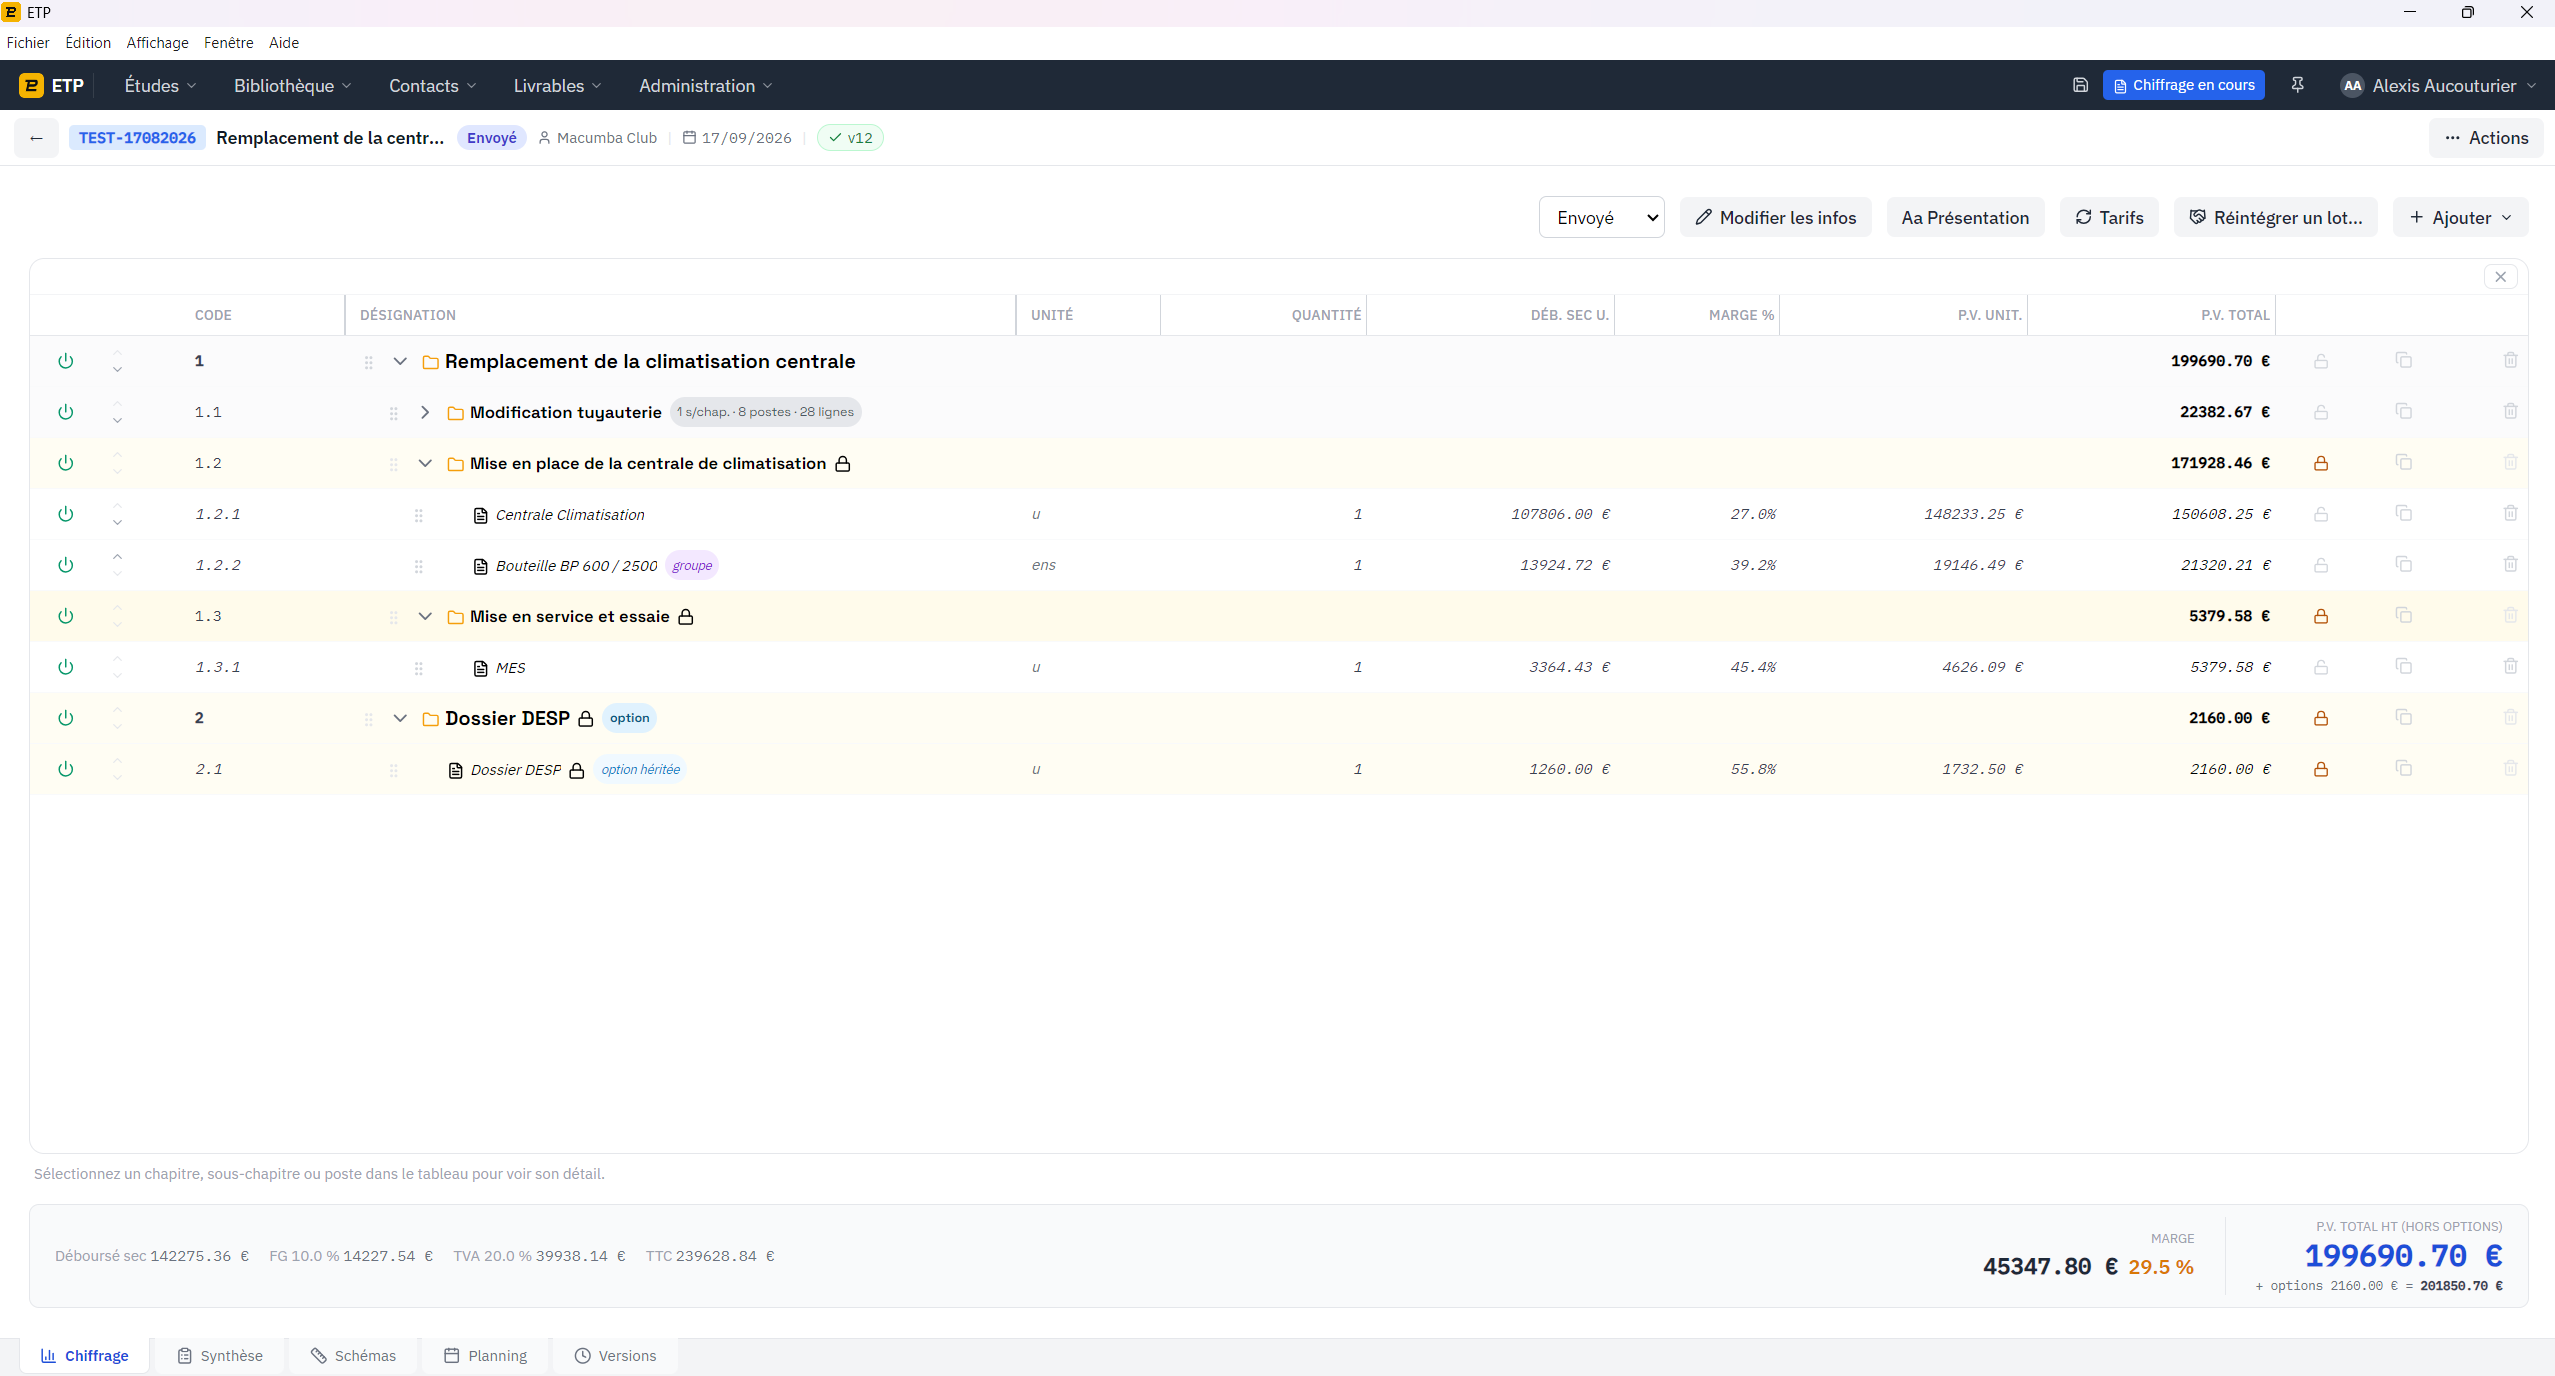
ETP accélère la création de vos devis professionnels : bibliothèques d'articles et de produits, chiffrage structuré, documents générés automatiquement et schémas techniques intégrés. Moins de saisie, moins de tâches répétitives, plus de temps pour vos projets — pour le BTP, les PME et l'industrie.
Chaque devis redemande une heure de mise en forme dans Word — du temps qui n'est pas passé sur l'étude technique.
Corriger des classeurs Excel cassés plutôt que vérifier les contraintes techniques et le besoin réel du client.
Impossible de travailler à plusieurs sur le même chiffrage — la réponse au client s'en trouve encore ralentie.
Arborescence chapitres, postes et sous-détails, avec calcul HT/TVA/TTC en temps réel — pour un chiffrage structuré, sans ressaisie.
Export Word sur vos propres modèles : référence, client, montants et conditions générales injectés automatiquement.
Articles, groupes de produits et sous-chapitres entiers, prêts à réinsérer d'un devis à l'autre.
Chaque sauvegarde crée une version : diff visuel, restauration et journal d'activité complet.
De la bibliothèque d'articles au document final, ETP couvre tout le chiffrage.
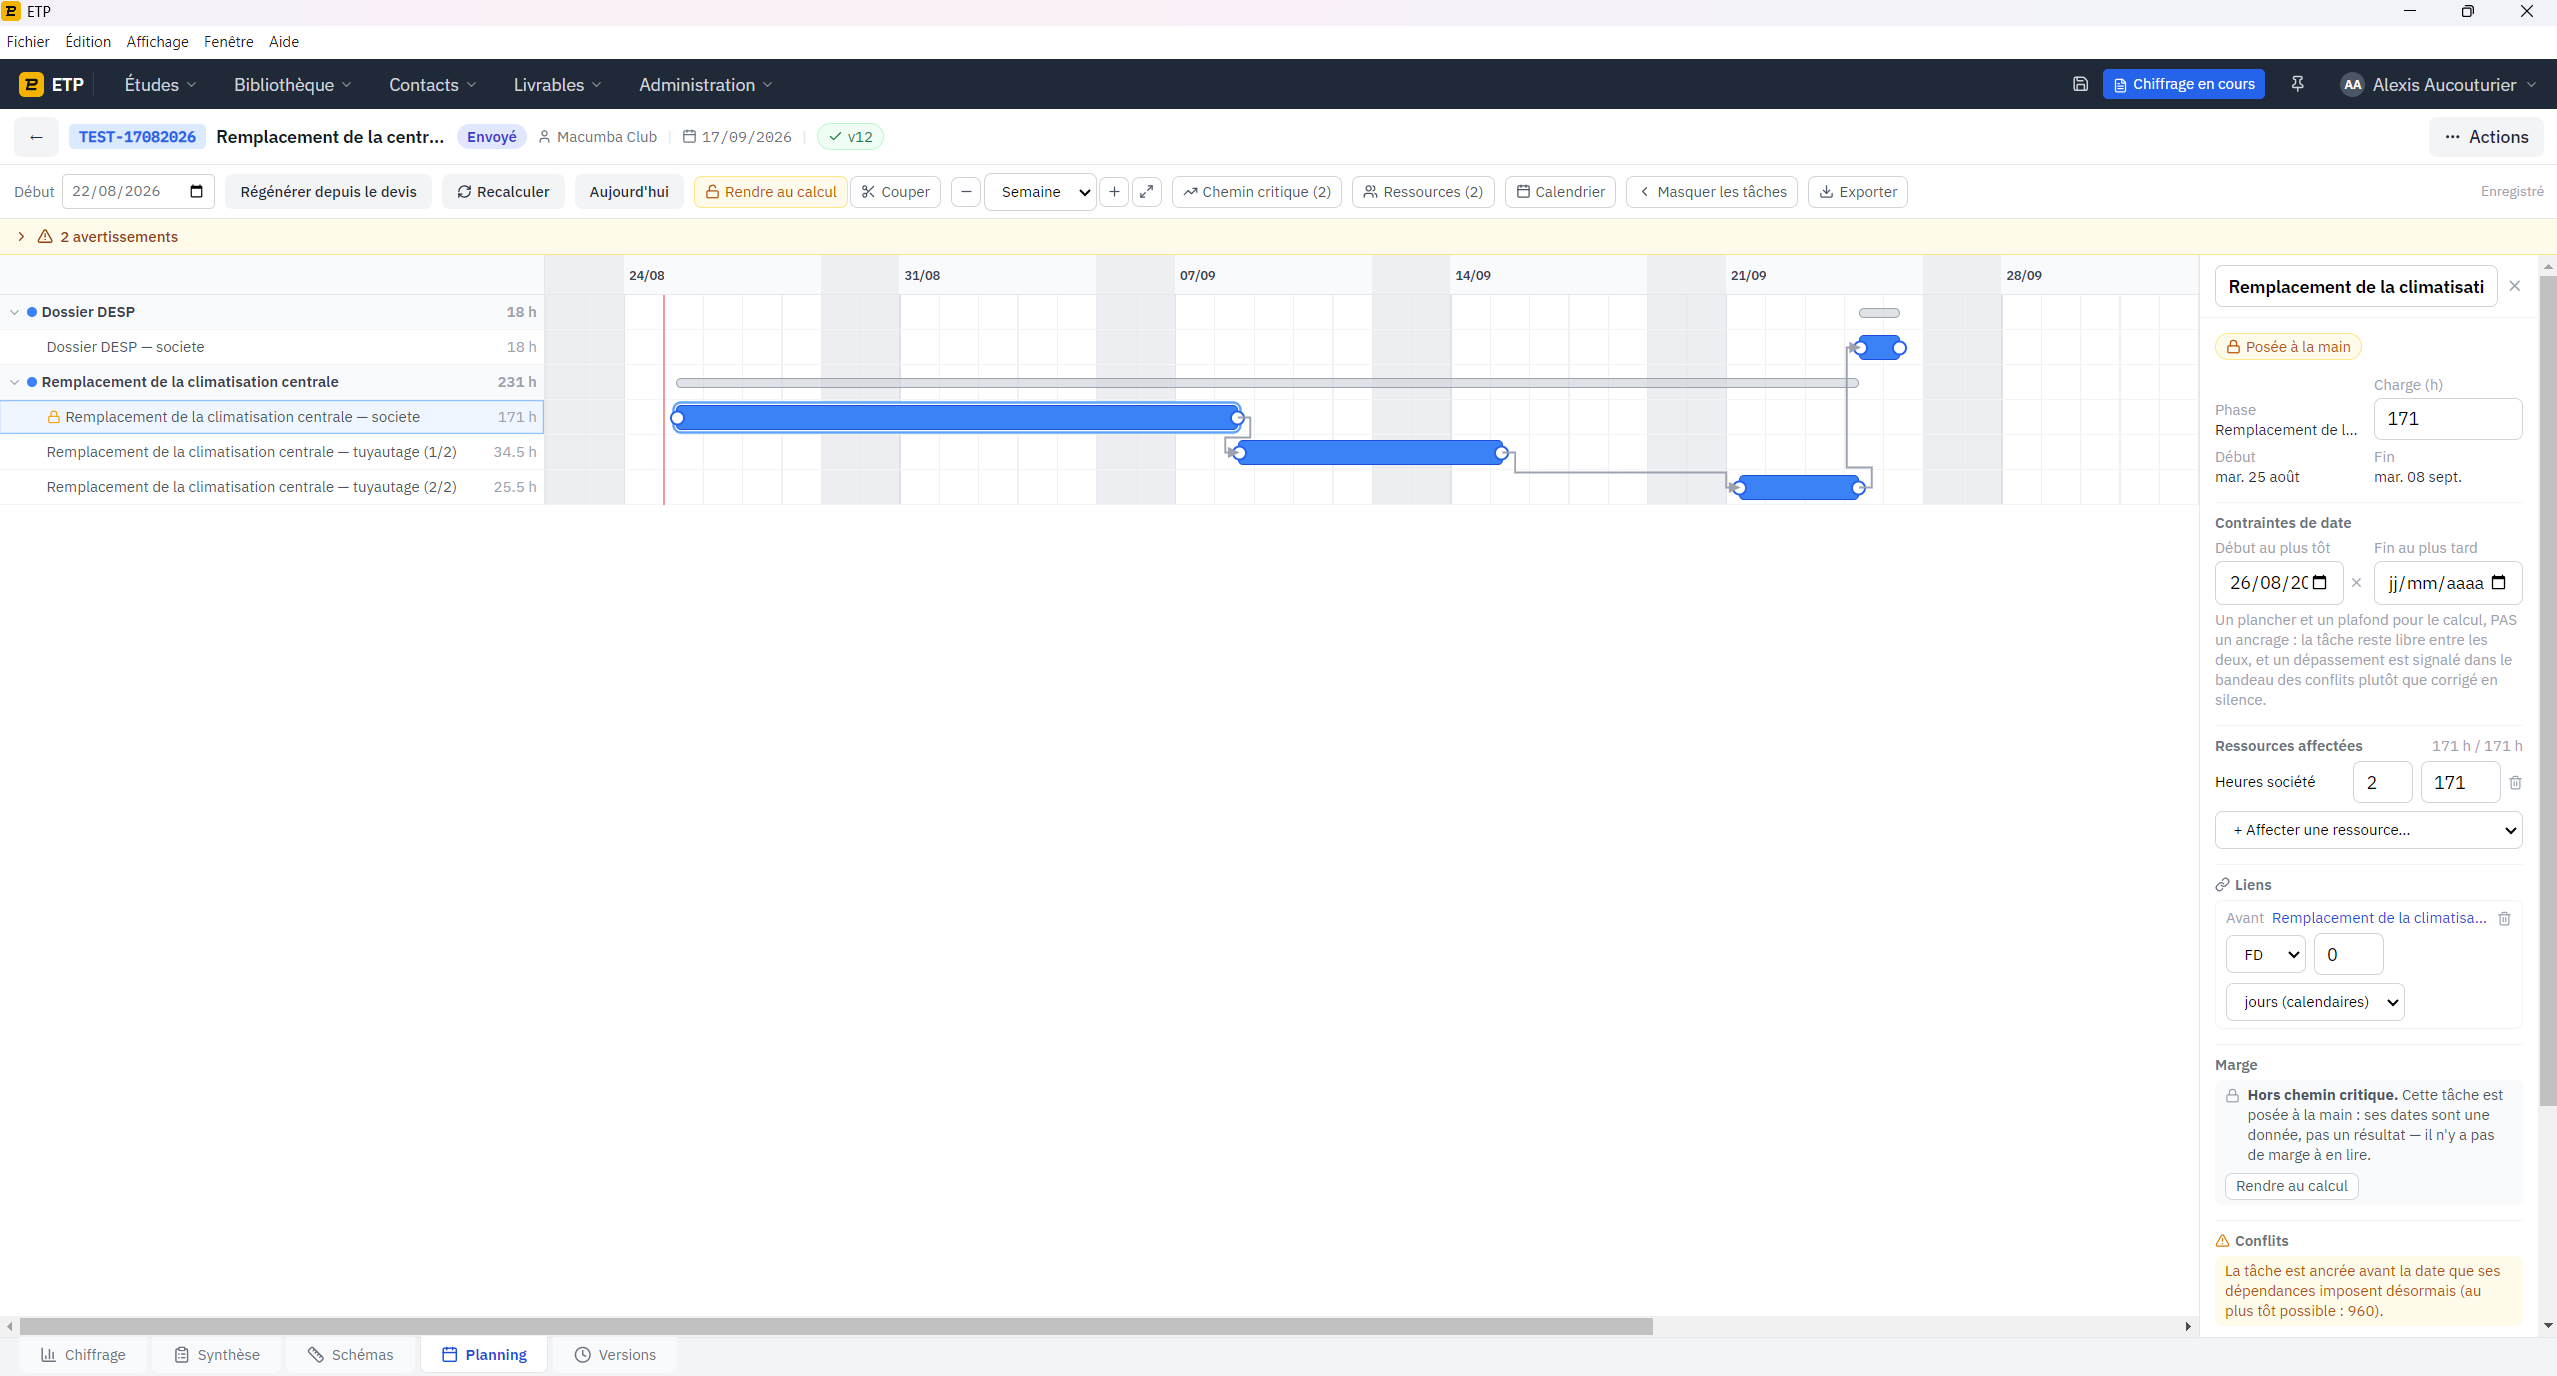
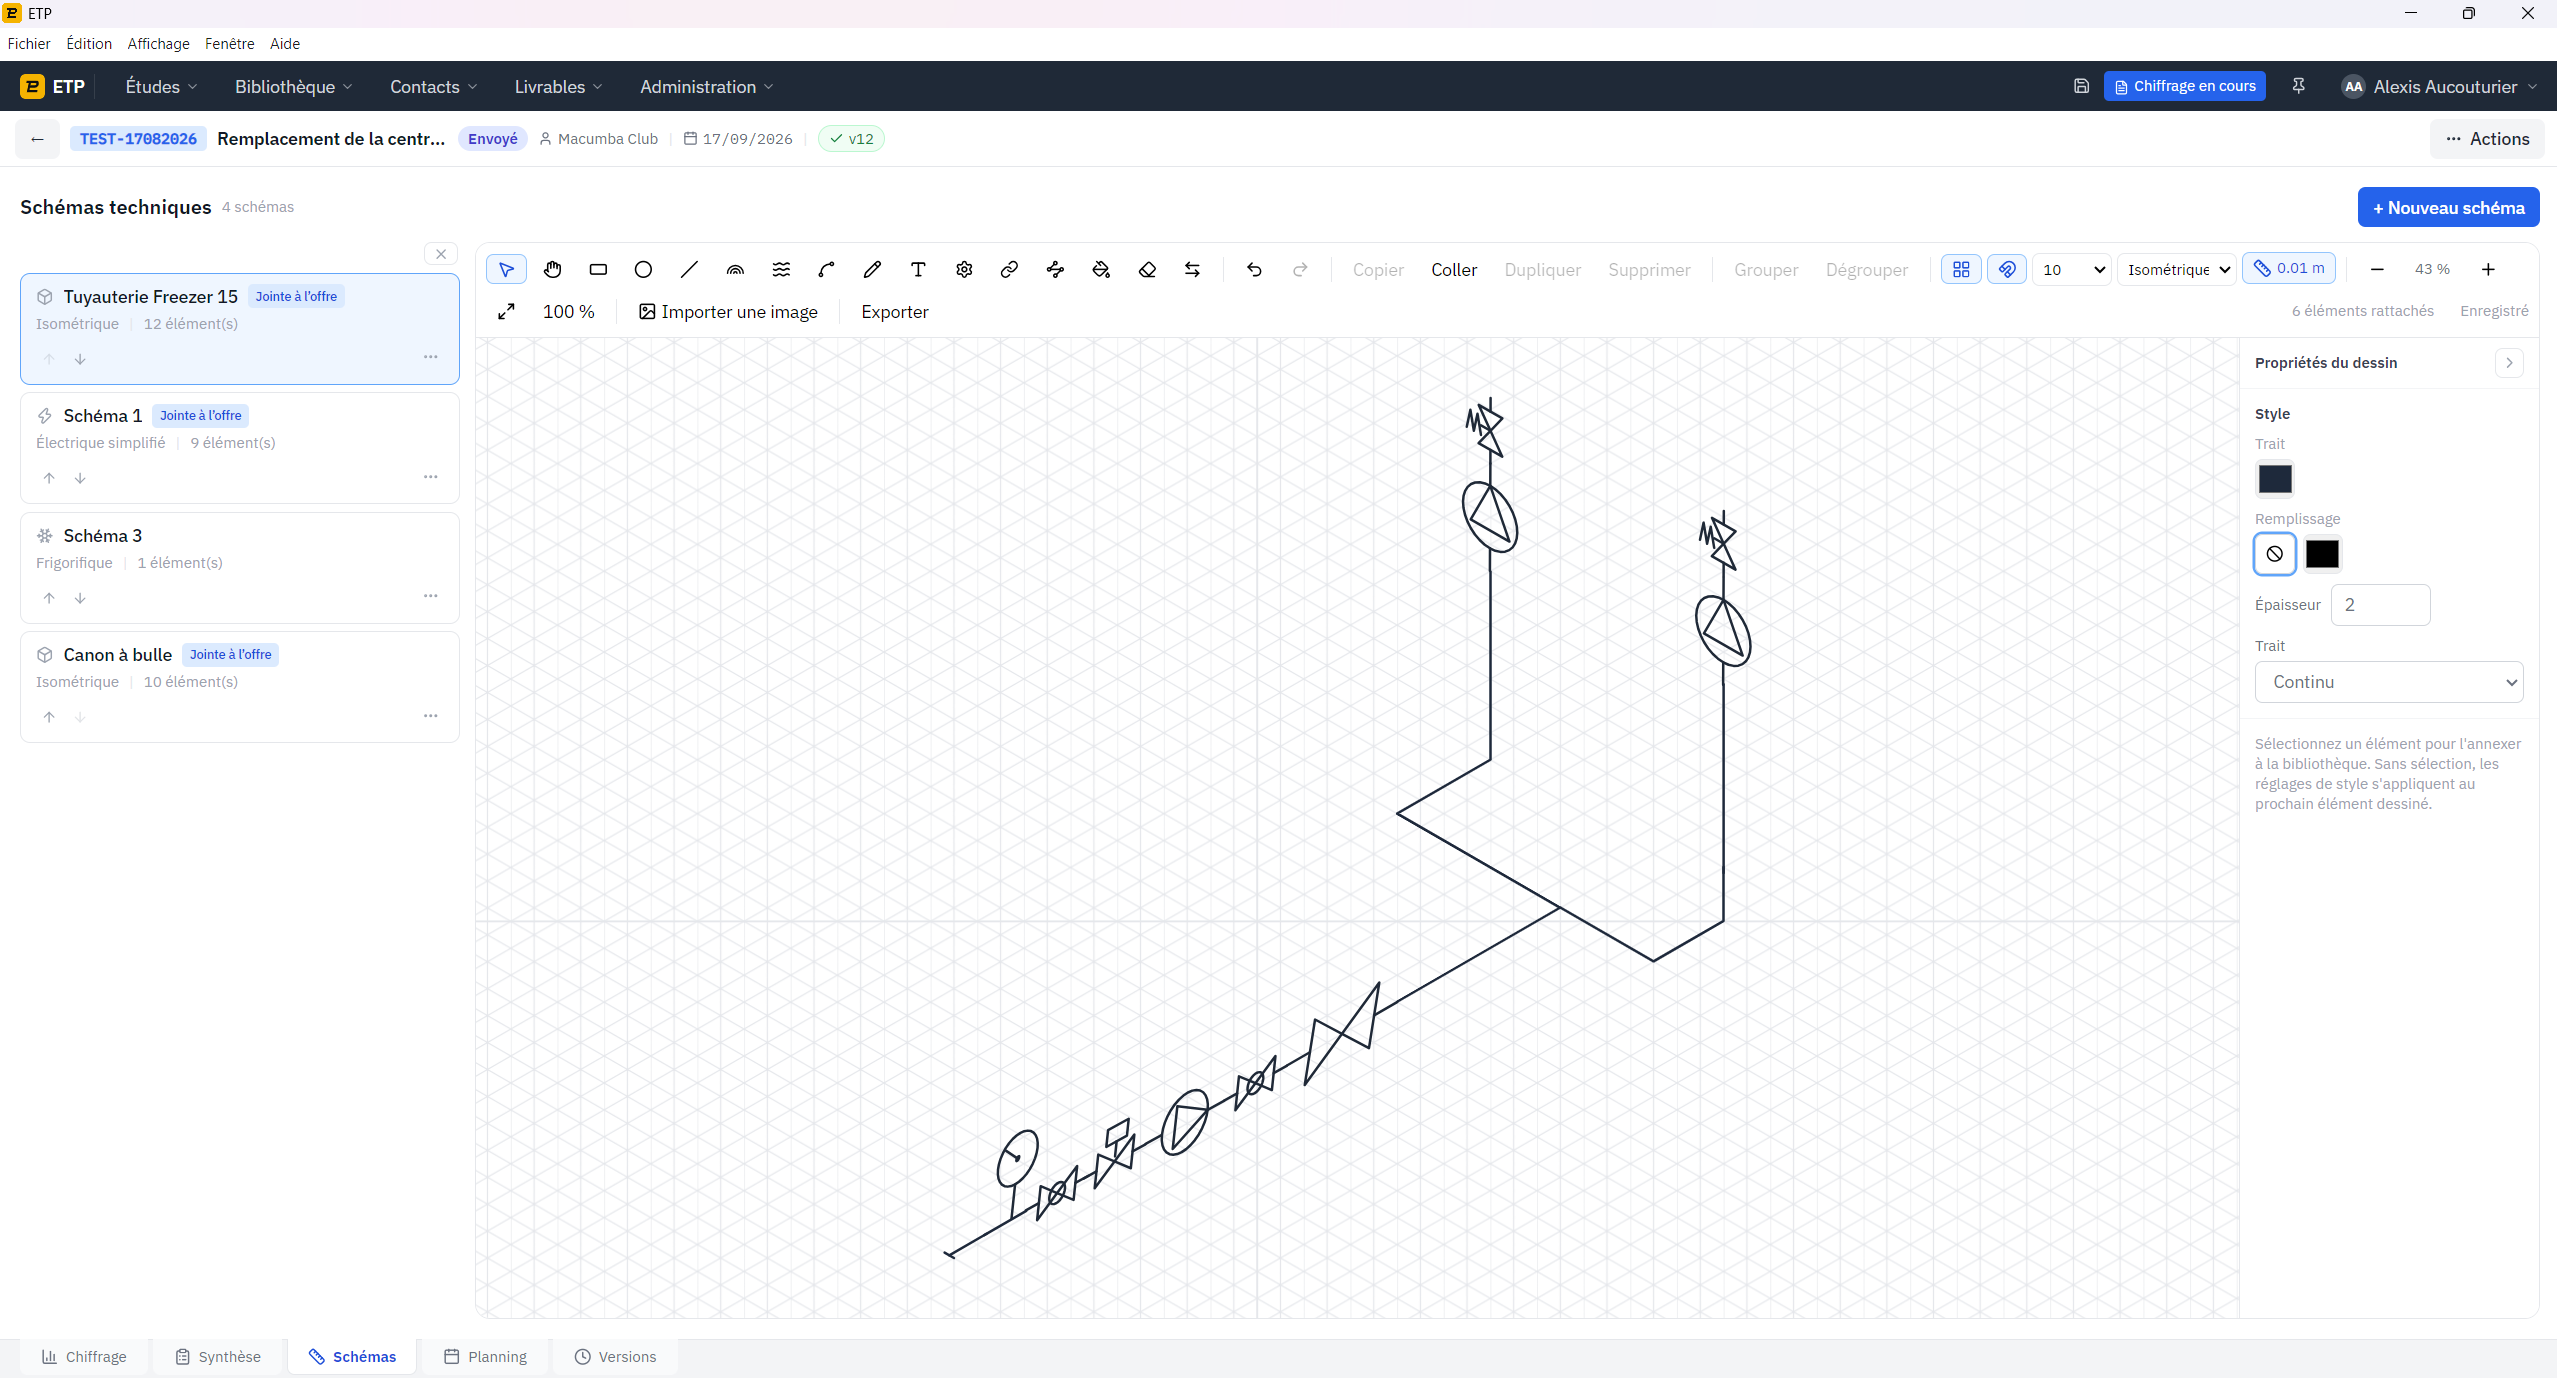
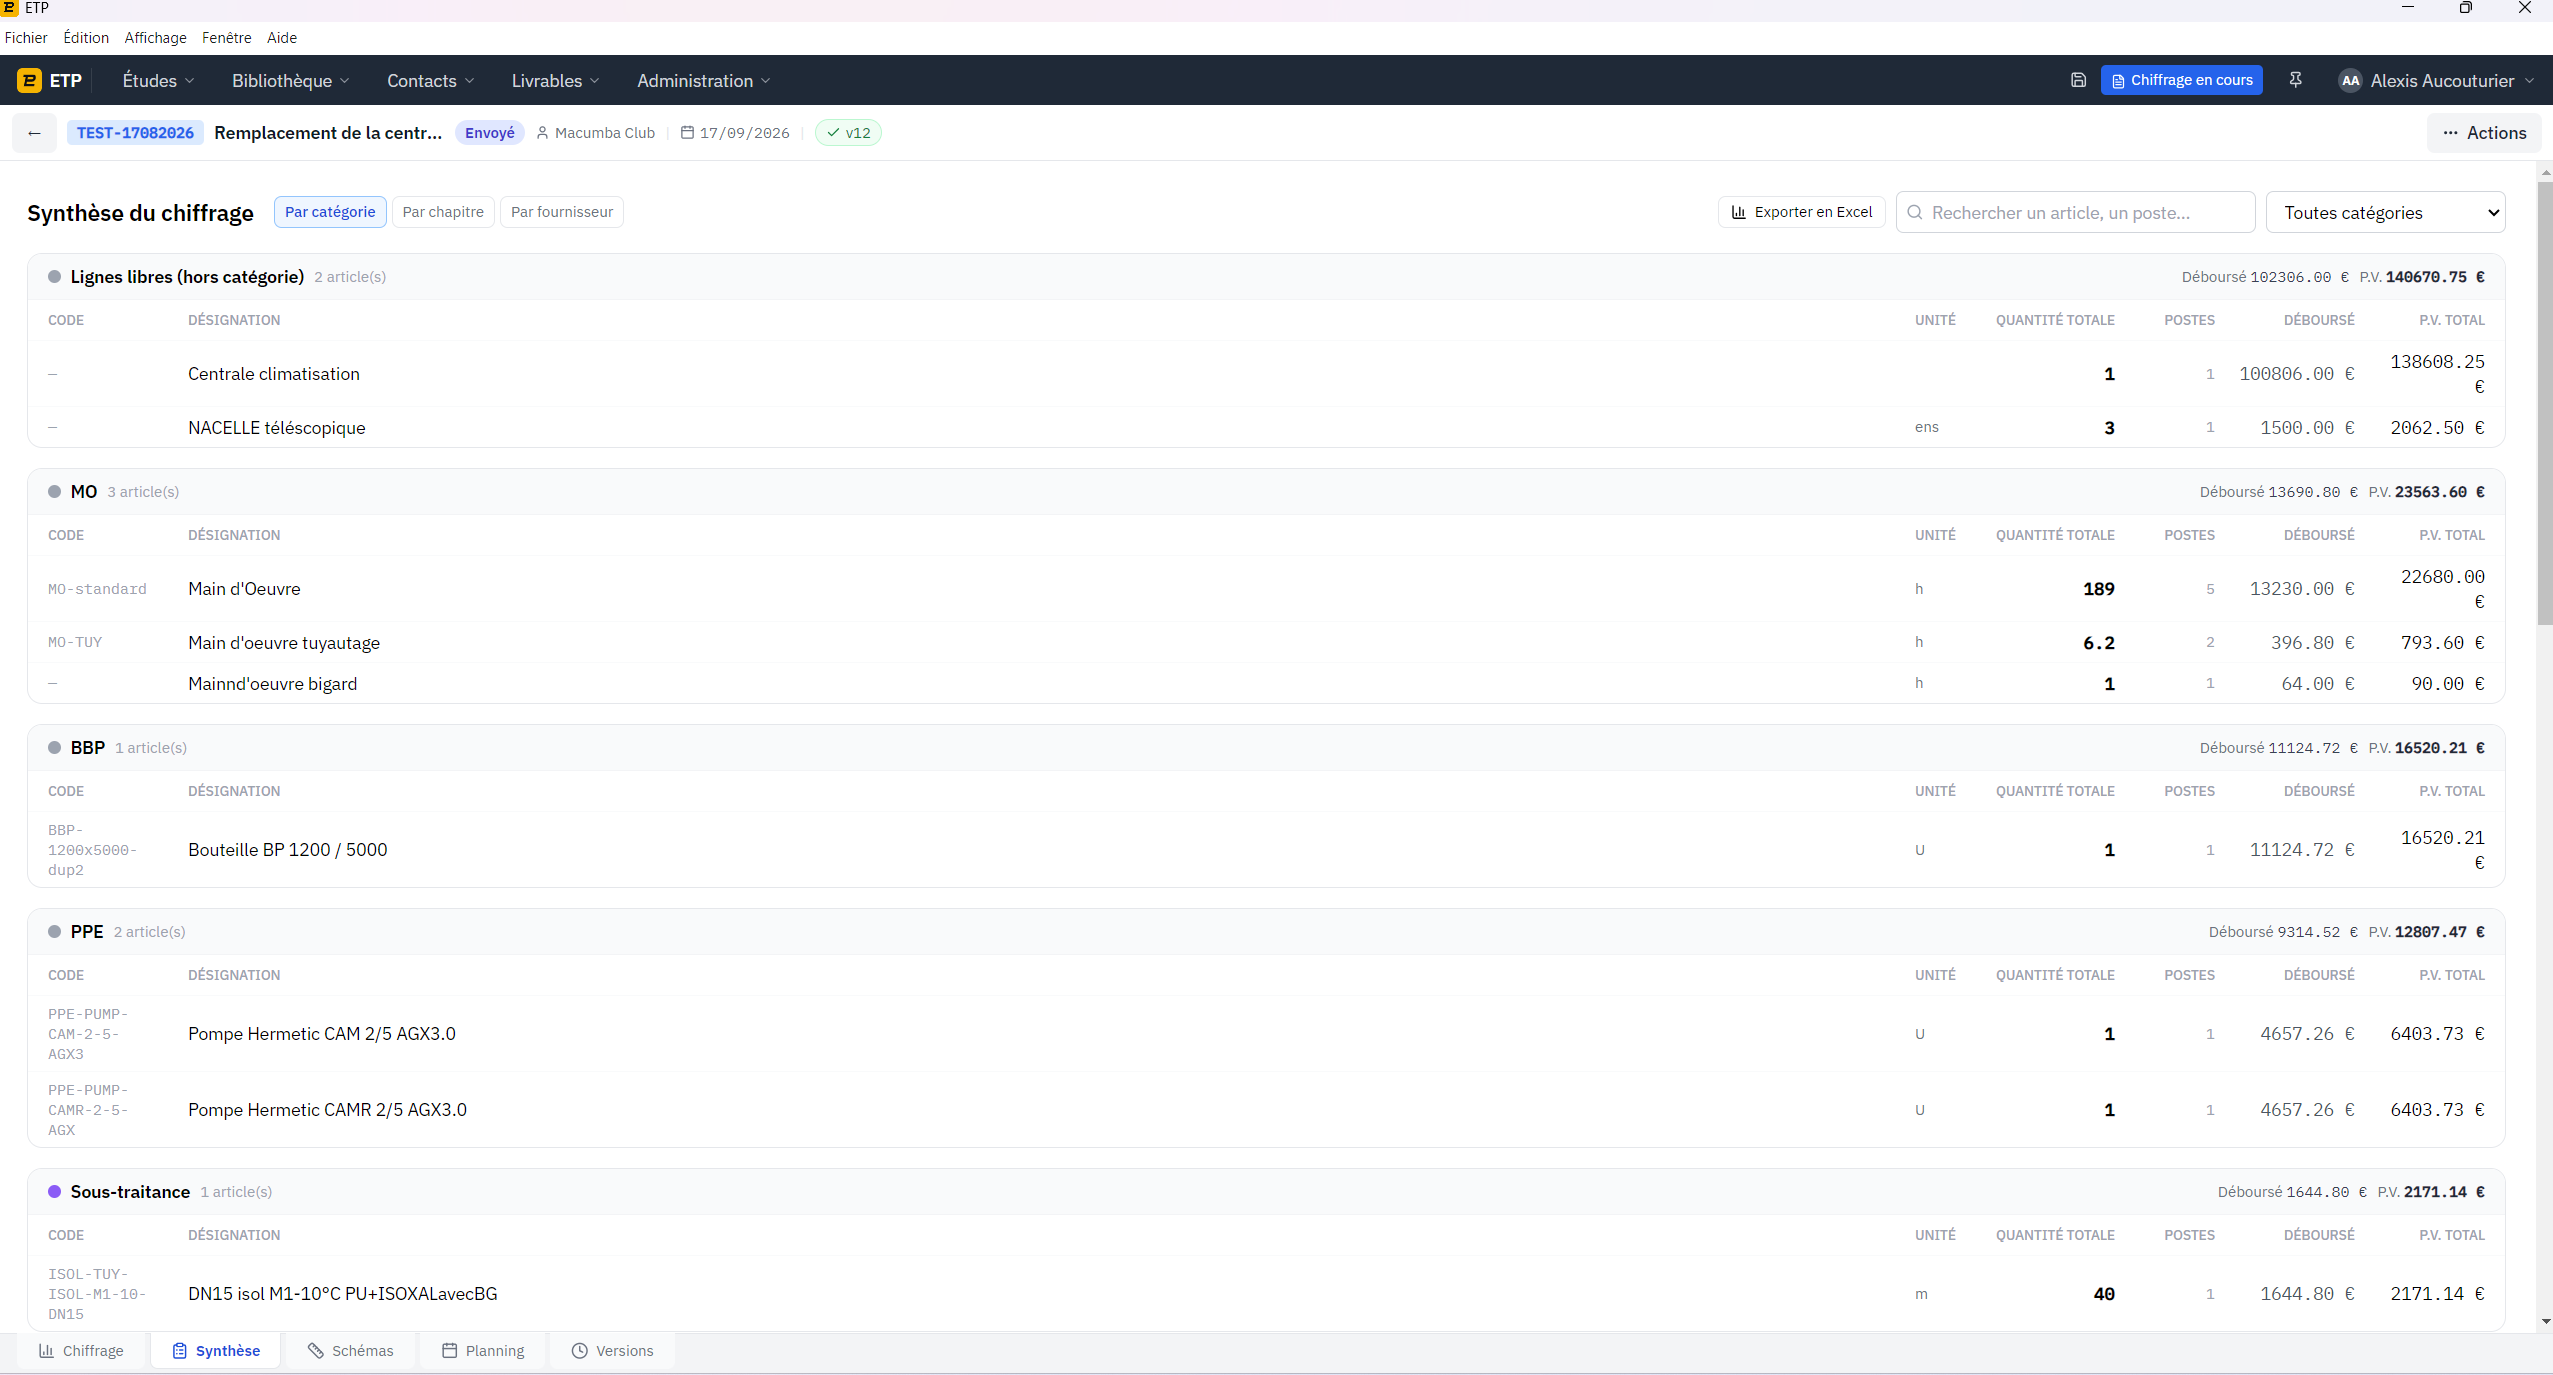
ETP fonctionne comme un logiciel métier classique : pas un abonnement cloud de plus.
Application desktop Windows et Mac. Fichiers .etp portables, exports Word et Excel natifs, aucune connexion requise.
Un service embarqué démarre sur le poste serveur : toute l'équipe partage la même bibliothèque d'articles, même hors ligne.
Le CRM d'AADA Systems pour piloter votre activité commerciale : clients et prospects, parc équipement, projets, tournées et analyse des données.
Un poste de pilotage complet au bureau, la même donnée dans la poche du commercial en tournée.
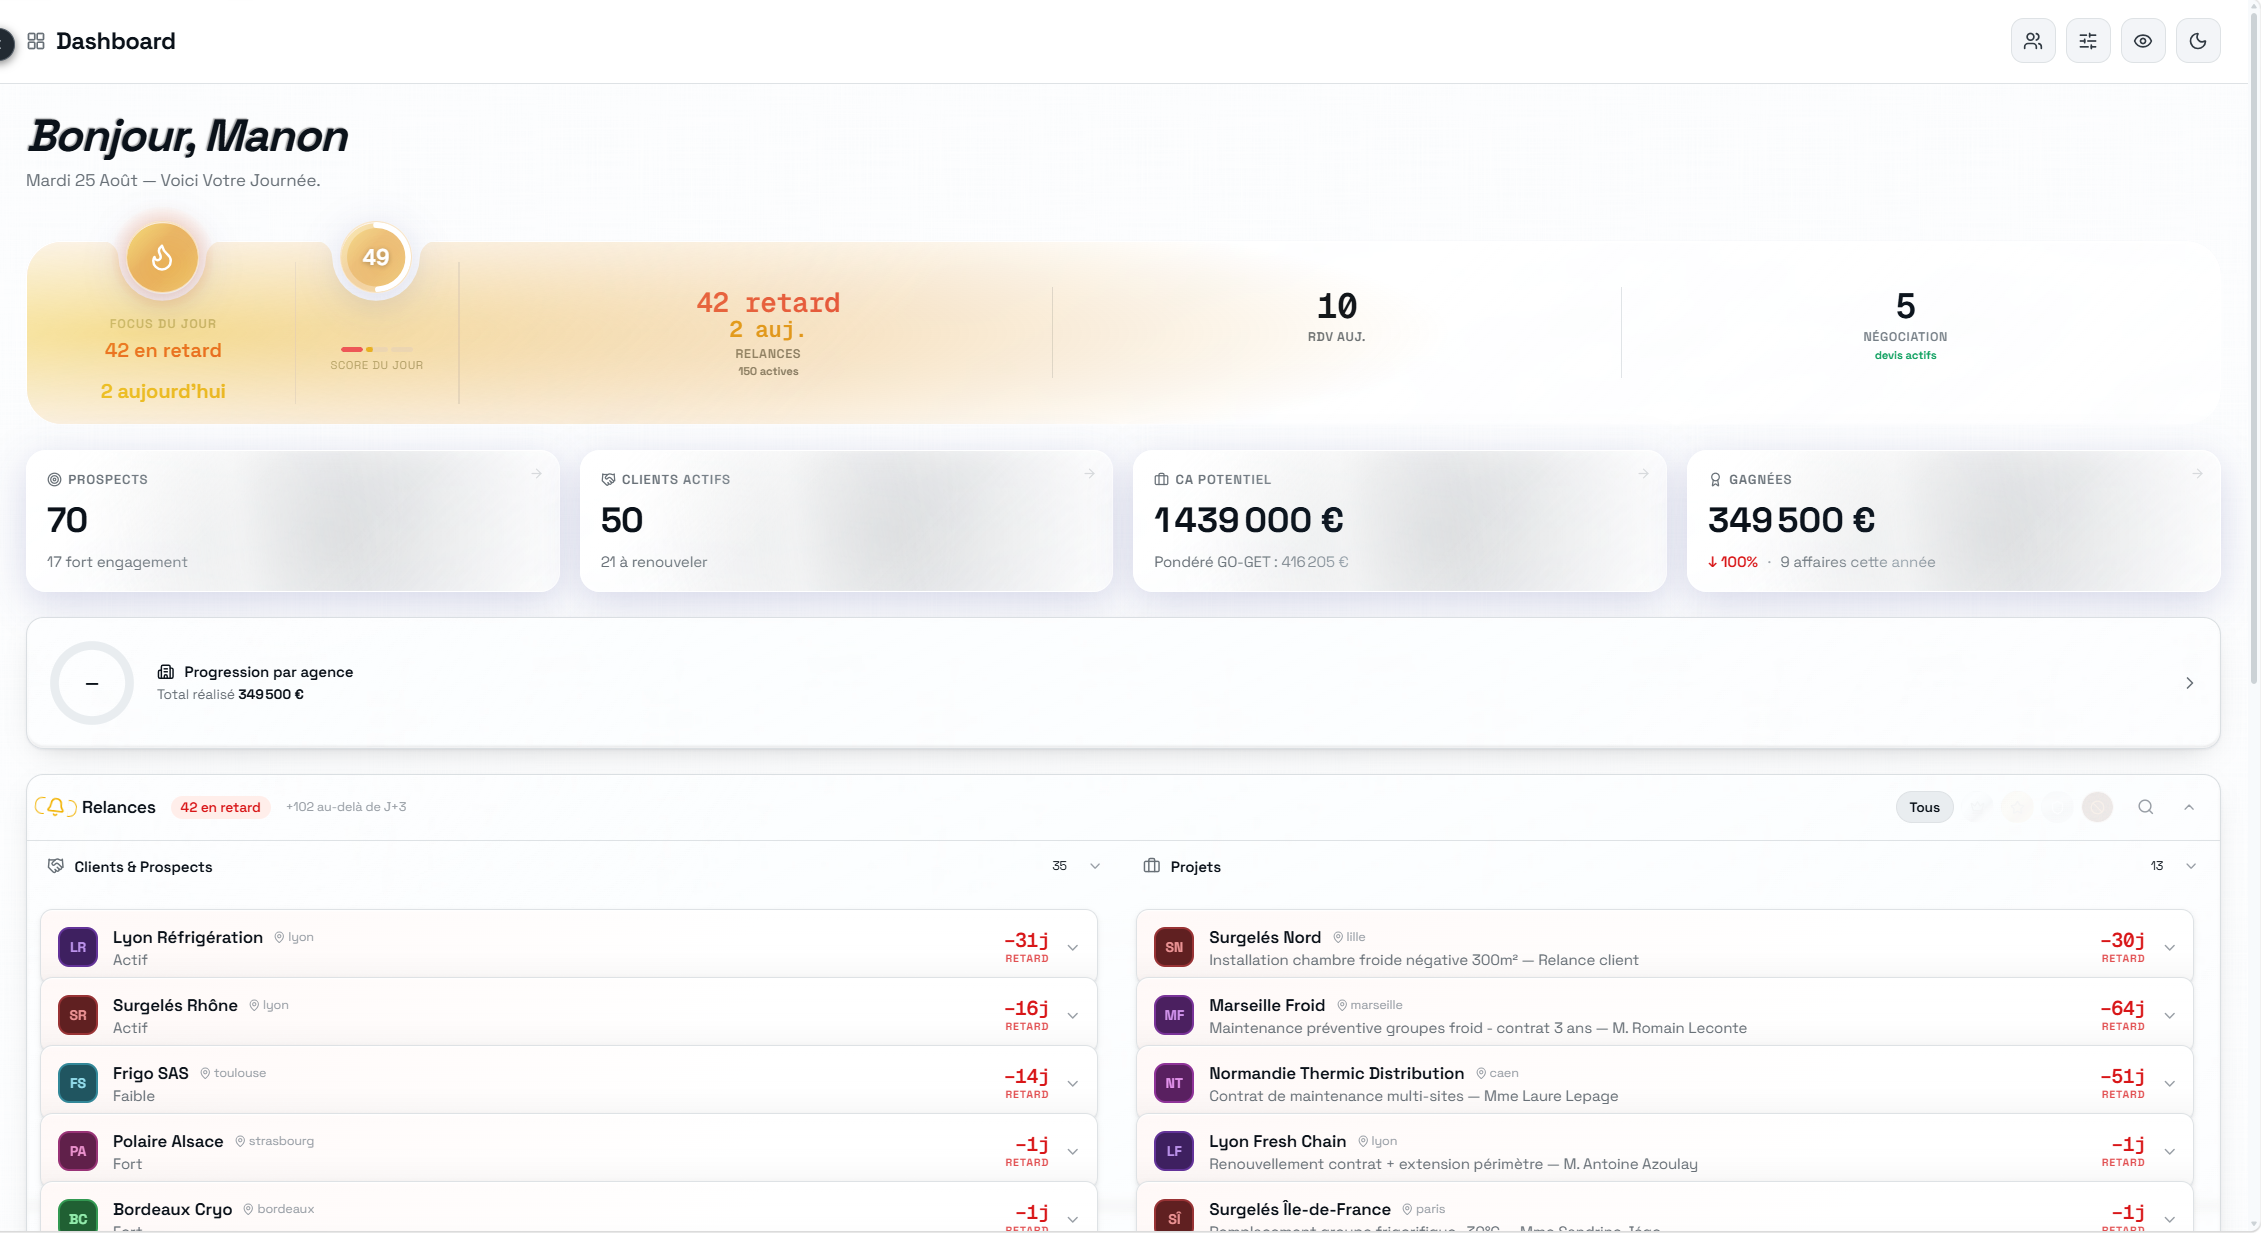
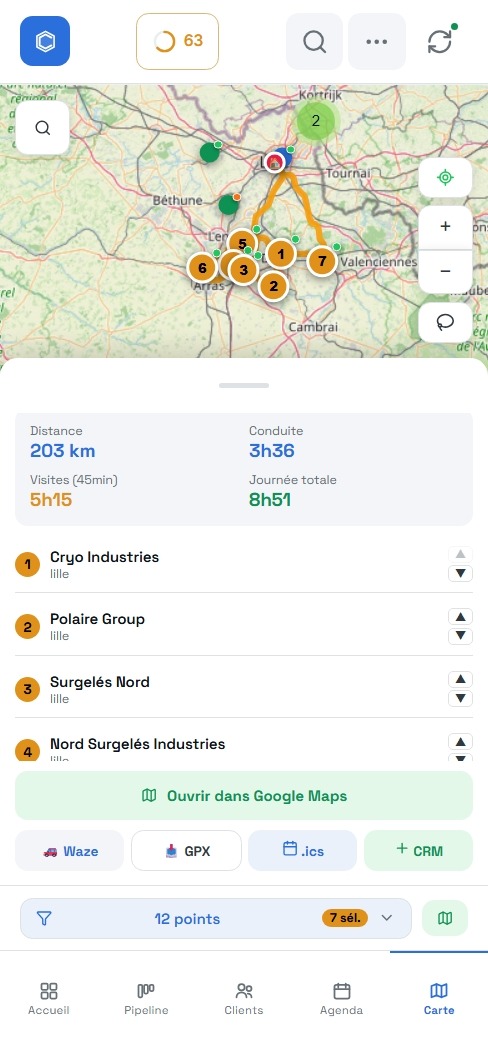
Réunissez équipes, clients et prospects dans un espace de travail partagé et structuré.
Une source unique pour vos référentiels métier, accessible et toujours à jour.
Modélisez vos processus commerciaux et suivez chaque étape, de la demande à la validation.
Des indicateurs clairs pour piloter l'activité et restituer la performance à vos décideurs.
Du pipeline commercial à la carte des tournées, CoSaaS réunit l'essentiel du quotidien terrain.
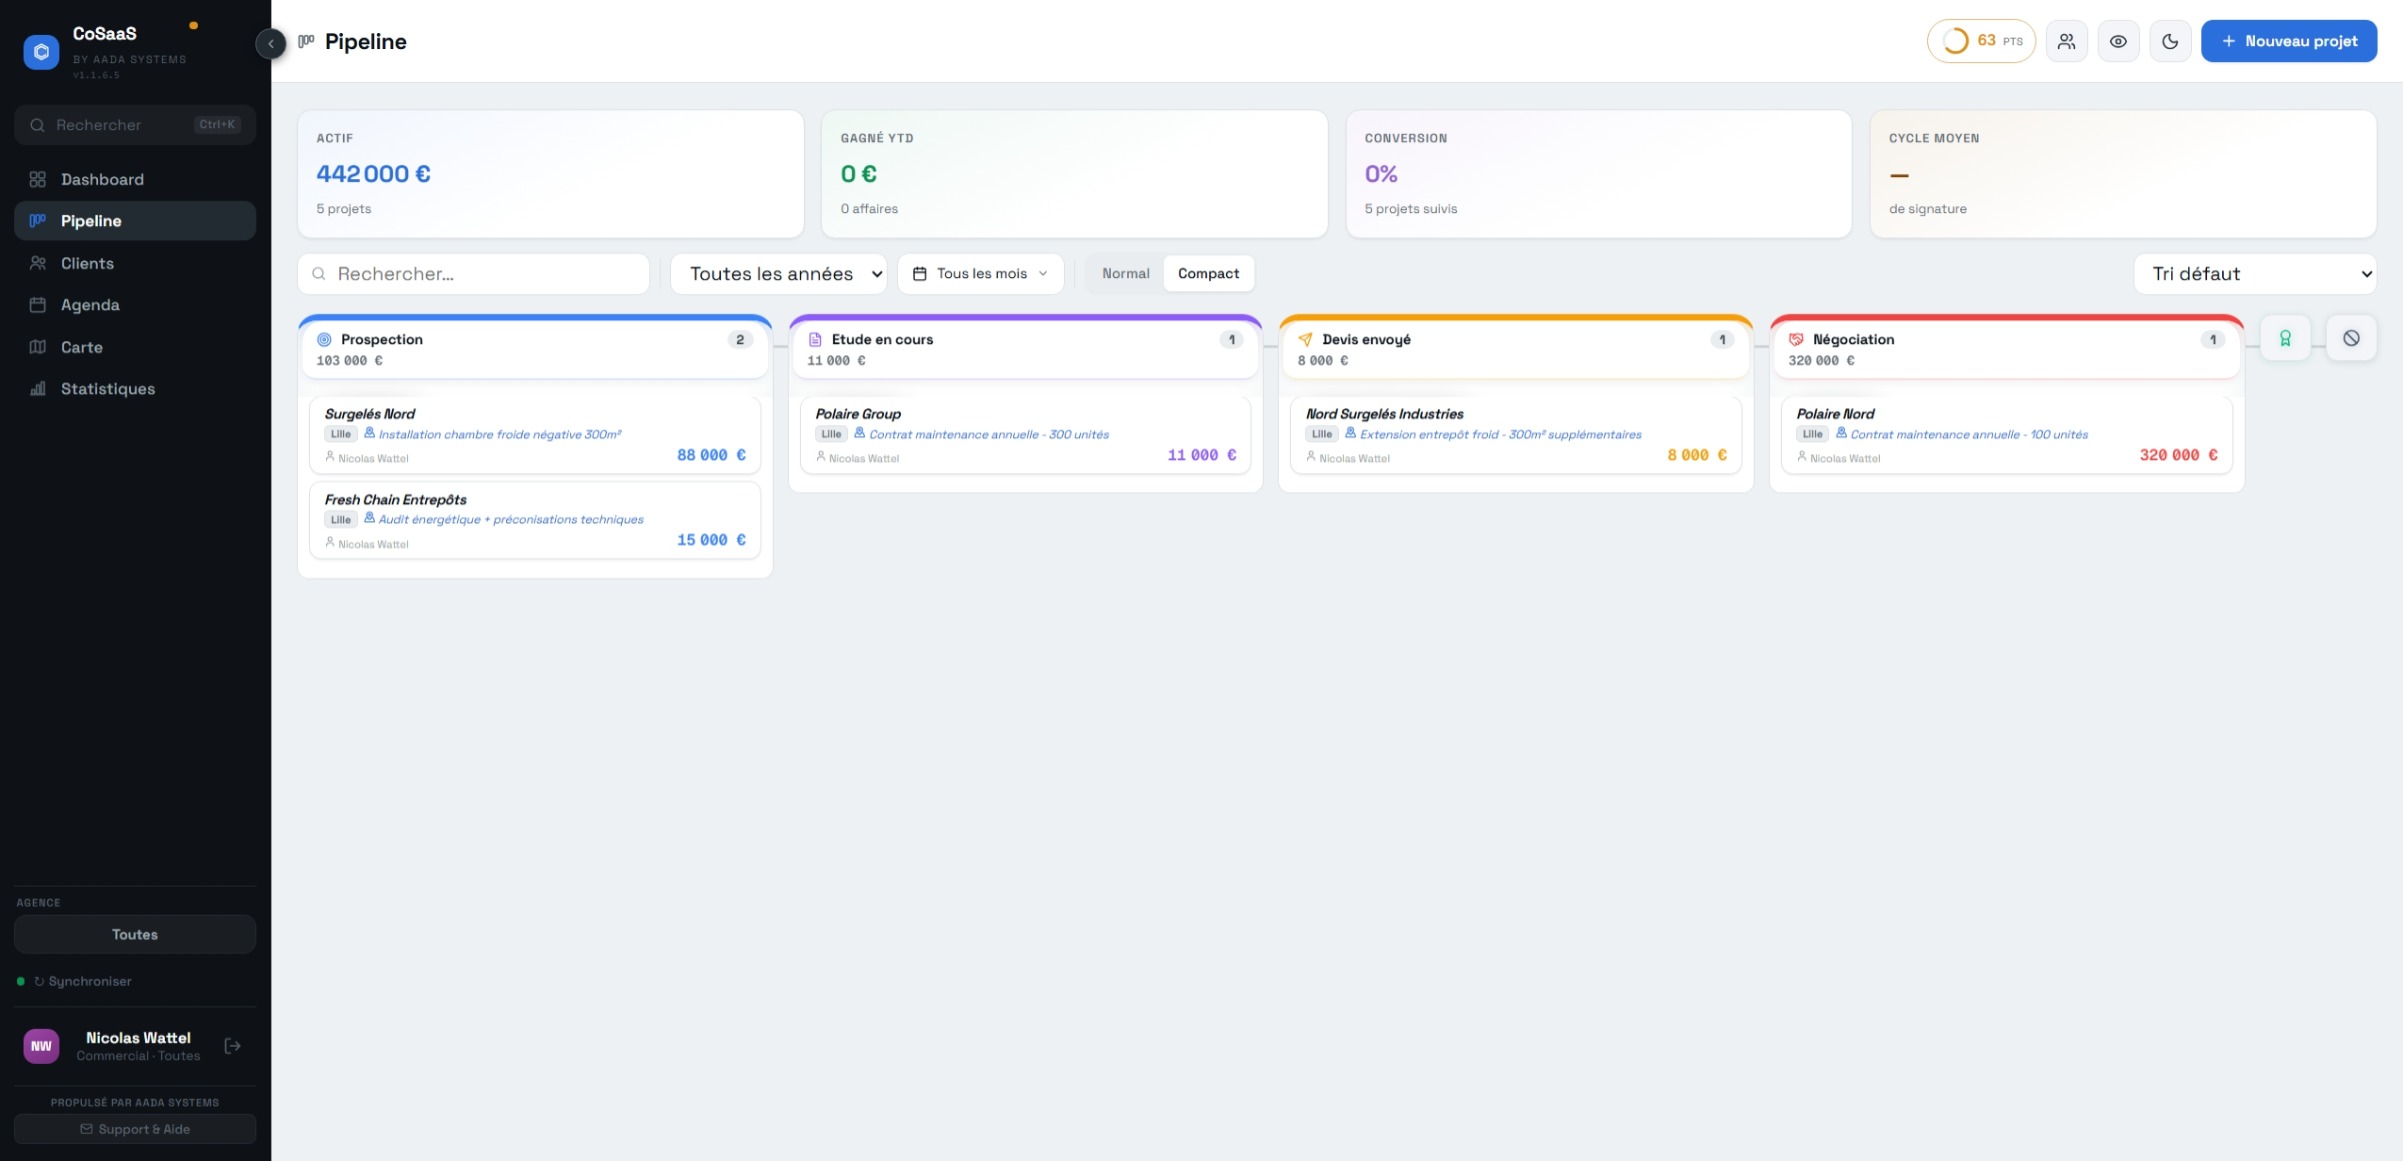
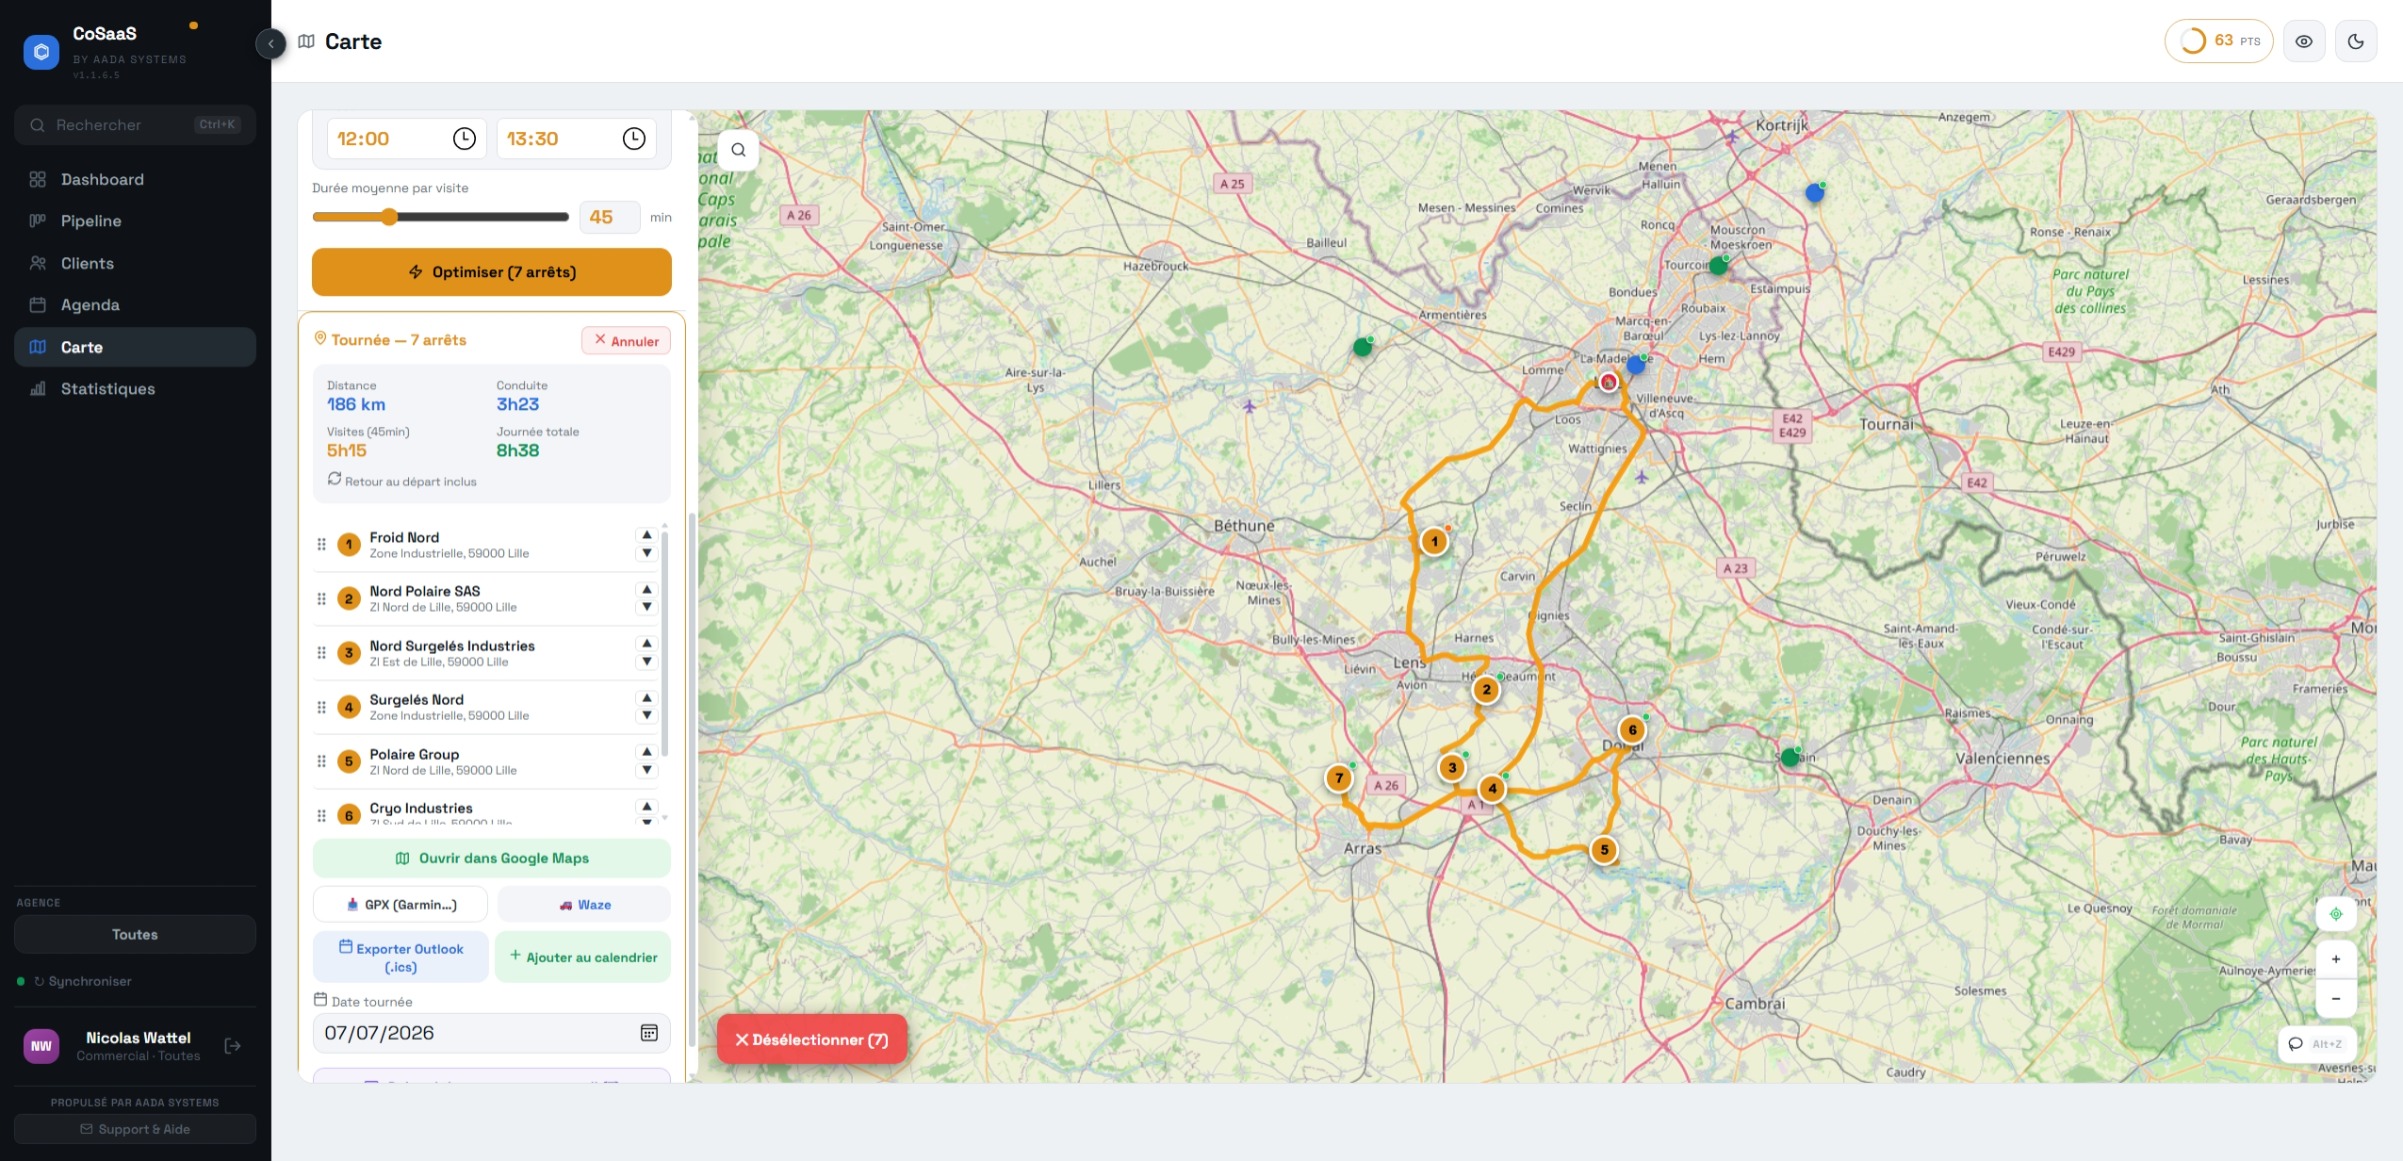
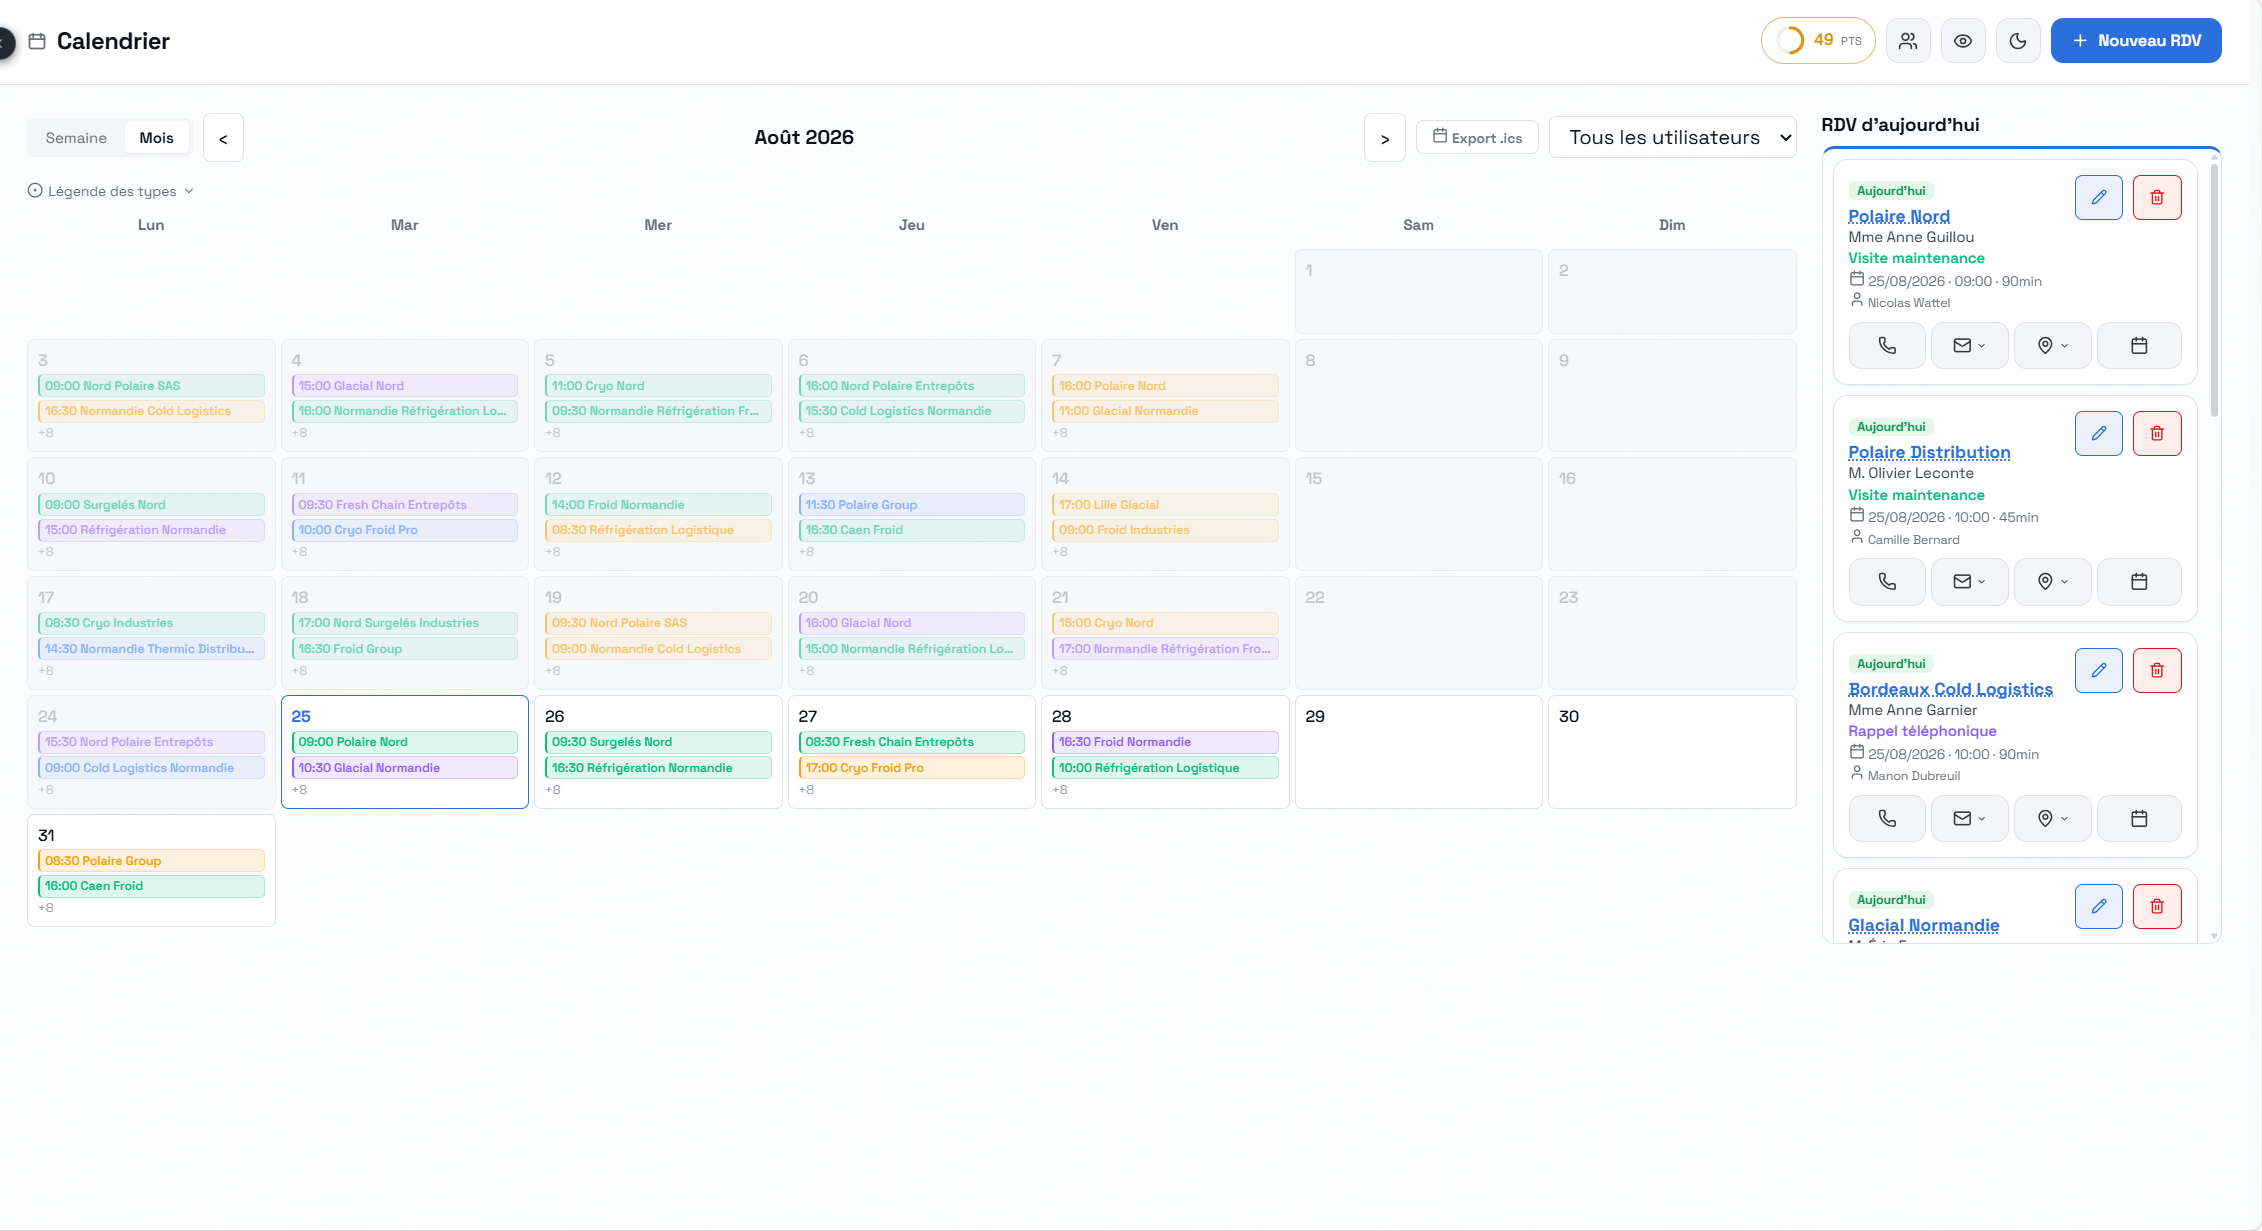
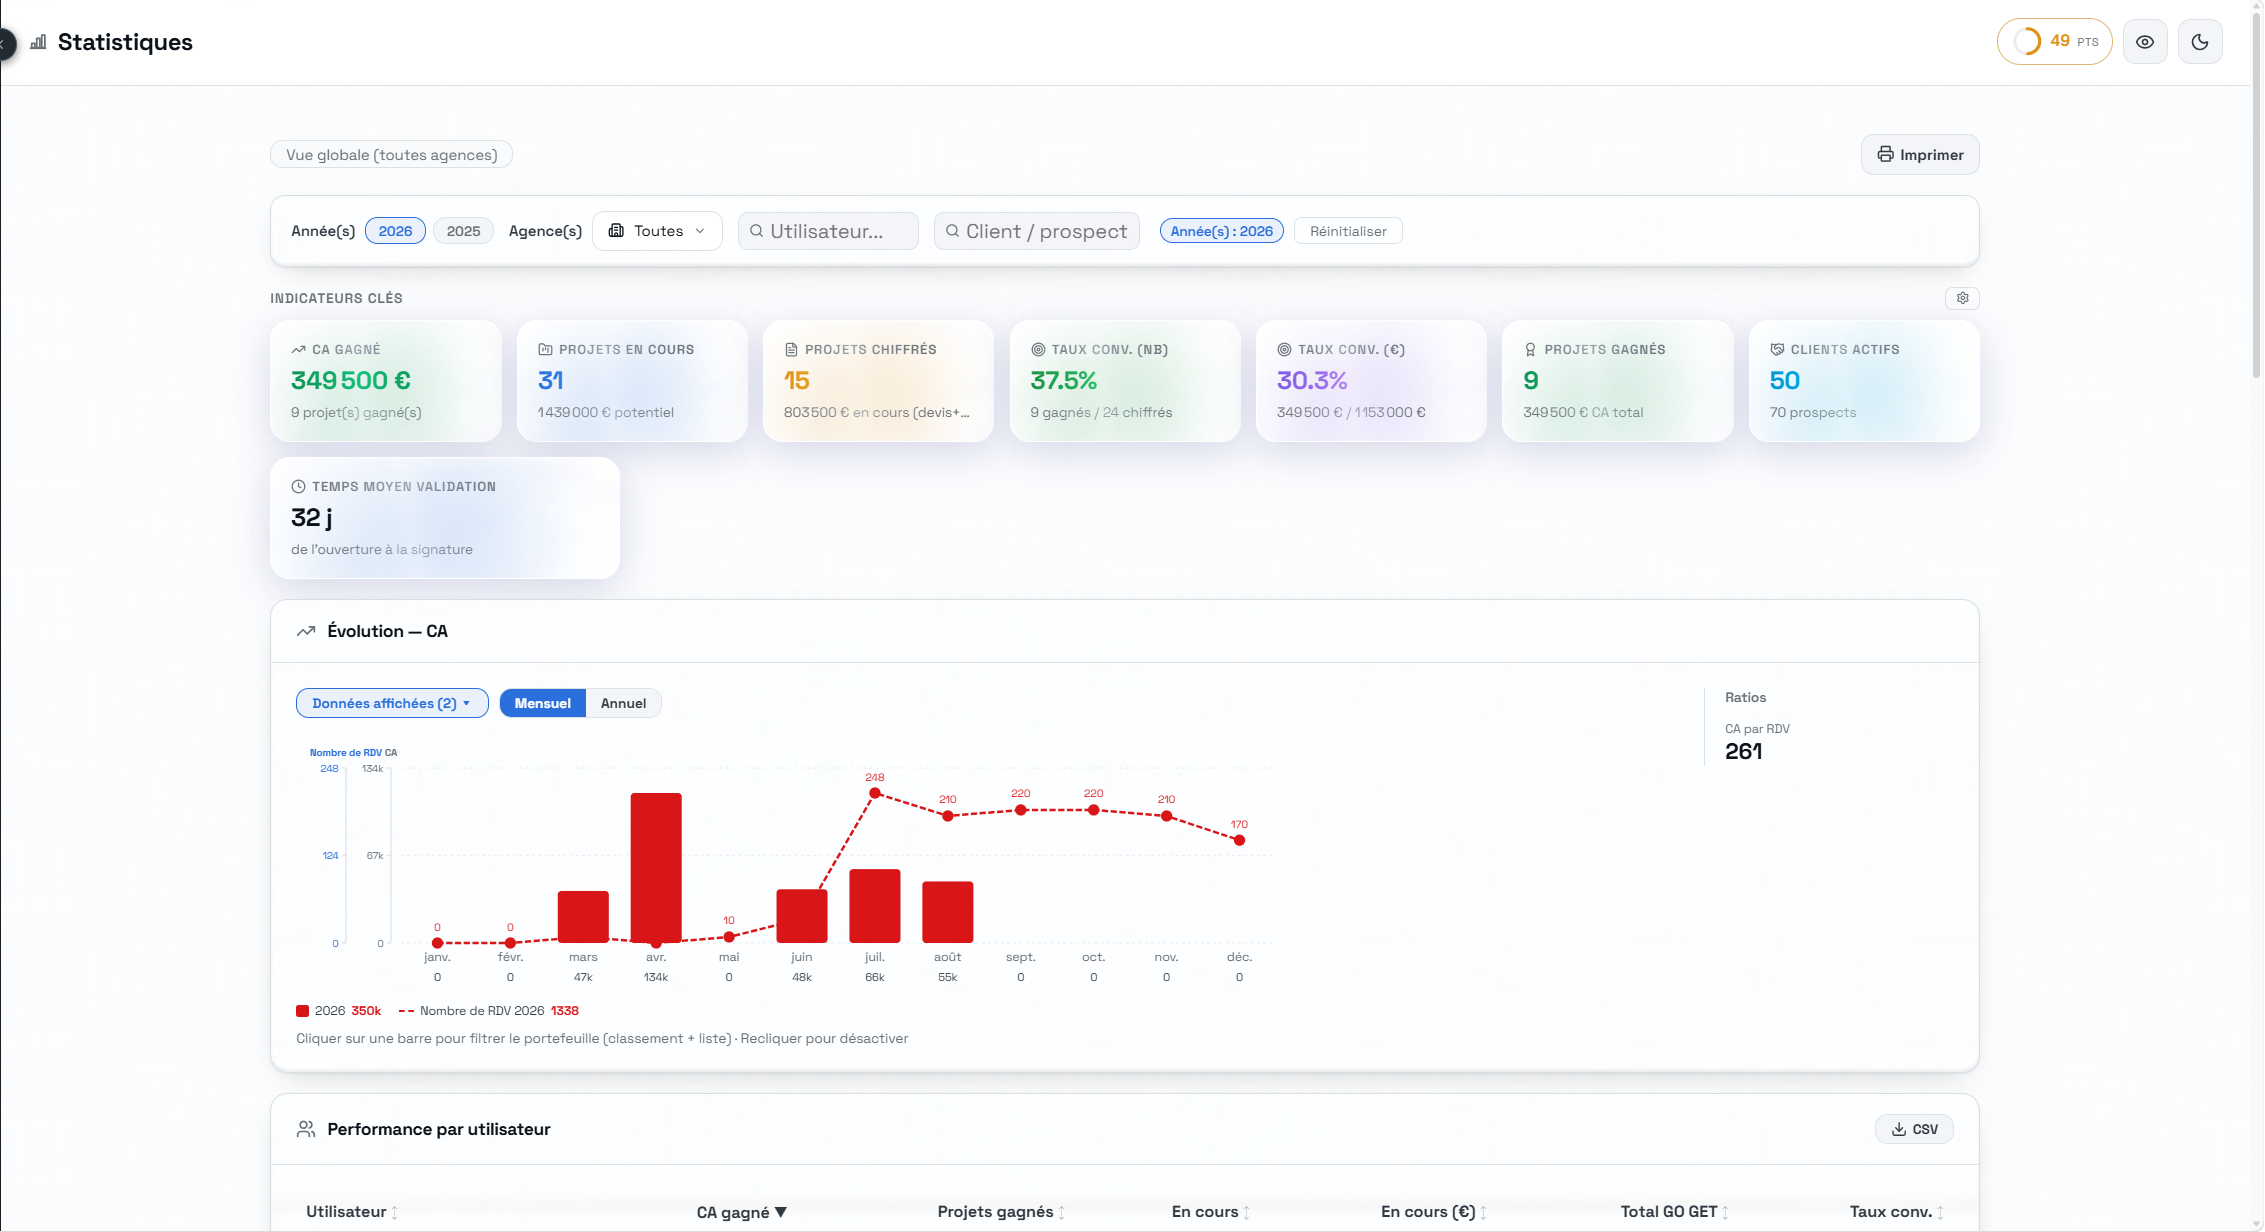
Une seule formule, complète. Aucune fonctionnalité cachée derrière un plan supérieur. Le tarif s'adapte simplement au nombre d'utilisateurs — artisan, PME, ETI ou grand compte.
Chaque écran va à l'essentiel. On retire jusqu'à ce qu'il ne reste que l'utile.
Des outils sur lesquels on compte au quotidien, conçus pour la traçabilité et la durée.
Un éditeur joignable, à l'écoute du terrain, qui fait évoluer ses produits avec ses clients.
Une question sur CoSaaS ou ETP, envie d'une démo ou de faire passer votre entreprise à la vitesse supérieure ? Écrivez-nous directement.
Une question sur CoSaaS ou ETP, une démonstration ? Laissez-nous vos coordonnées : nous revenons vers vous sous 24 h ouvrées.
Écrivez-nous directement ou utilisez le formulaire. Nous échangeons avec vous, pas avec un robot.
Identification de l'éditeur du site, de l'hébergeur, et règles d'utilisation du contenu.
Le site aada-systems.com est édité par :
Le site est hébergé par :
L'ensemble du présent site (structure, textes, logos, illustrations, captures d'écran et chartes graphiques) ainsi que les marques AADA Systems, CoSaaS et ETP sont la propriété exclusive d'AADA Systems, sauf mention contraire. Toute reproduction, représentation, modification ou adaptation, totale ou partielle, par quelque procédé que ce soit, est interdite sans autorisation écrite préalable.
Le présent site peut contenir des liens vers des sites tiers. AADA Systems n'exerce aucun contrôle sur ces sites et décline toute responsabilité quant à leur contenu. La mise en place d'un lien vers aada-systems.com est libre, sous réserve qu'il ne porte pas atteinte à l'image d'AADA Systems et qu'il soit retiré sur simple demande.
AADA Systems s'efforce d'assurer l'exactitude et la mise à jour des informations diffusées sur ce site, sans garantie d'exhaustivité. AADA Systems ne saurait être tenue responsable des erreurs, d'une absence de disponibilité des informations, ni des dommages résultant d'une intrusion frauduleuse d'un tiers ayant entraîné une modification des informations mises à disposition sur le site.
Les présentes mentions légales sont soumises au droit français. En cas de litige et à défaut d'accord amiable, les tribunaux français seront seuls compétents.
Conformément à l'article 6-I-5 de la loi n° 2004-575 du 21 juin 2004 pour la confiance dans l'économie numérique, tout signalement de contenu illicite peut être adressé à contact@aada-systems.com.
Dernière mise à jour : 2 septembre 2026.
Ce que ce site collecte, pourquoi, combien de temps, et comment faire valoir vos droits.
Le responsable du traitement des données à caractère personnel collectées sur ce site est AADA Systems, dont les coordonnées figurent dans les mentions légales. Contact : contact@aada-systems.com.
Ce site n'a pas de compte utilisateur. Deux sources de données personnelles : votre prise de contact volontaire, et — uniquement si vous l'acceptez dans le bandeau prévu à cet effet — la mesure d'audience Google Analytics. Voir le détail des cookies sur la page Cookies.
| Traitement | Données | Finalité | Base légale | Conservation | Destinataires |
|---|---|---|---|---|---|
| Formulaire de contact | Nom*, société, email*, téléphone, sujet, message (* obligatoires) | Répondre à votre demande, établir un devis | Mesures précontractuelles (art. 6.1.b RGPD) et intérêt légitime (art. 6.1.f RGPD) | 3 ans après le dernier contact | AADA Systems, votre fournisseur de messagerie |
| Email direct à contact@aada-systems.com | Nom, email, contenu du message | Répondre à votre demande | Mesures précontractuelles (art. 6.1.b RGPD) et intérêt légitime (art. 6.1.f RGPD) | 3 ans après le dernier contact | AADA Systems, votre fournisseur de messagerie |
| Mesure d'audience (si acceptée) | Cookies _ga, adresse IP, pages consultées, appareil |
Connaître la fréquentation et l'usage du site | Consentement (art. 6.1.a RGPD) | 13 mois | Google LLC (États-Unis) |
Aucune donnée saisie dans le formulaire n'est transmise à un serveur d'AADA Systems : en cliquant sur « Envoyer la demande », votre propre messagerie s'ouvre, pré-remplie avec les informations saisies, prête à être envoyée par vos soins à contact@aada-systems.com.
Le bouton « Ouvrir dans Gmail », proposé comme alternative pour les visiteurs sous webmail, place ces mêmes informations (nom, société, email, téléphone, message) dans l'adresse d'un lien vers mail.google.com. Cliquer sur ce bouton constitue un transfert volontaire de vos données vers Google LLC (États-Unis).
Le site est hébergé par Hostinger International Ltd, sur un serveur situé en France.
Si vous acceptez la mesure d'audience, les données collectées par Google Analytics sont transmises à Google LLC, établie aux États-Unis. Ce transfert s'appuie sur le cadre de protection des données UE-États-Unis (Data Privacy Framework). Nous portons toutefois à votre connaissance que la CNIL a, en 2022, estimé que Google Analytics ne présentait pas des garanties suffisantes au regard du RGPD pour ce type de transfert : c'est un point de vigilance connu, pas un fait que nous cherchons à minimiser.
La messagerie contact@aada-systems.com est fournie par Hostinger International Ltd, société établie à Chypre (Union européenne) — aucun transfert hors UE.
Le site est servi en HTTPS. L'accès à la messagerie contact@aada-systems.com est réservé aux personnes habilitées d'AADA Systems.
Conformément au Règlement général sur la protection des données (RGPD) et à la loi Informatique et Libertés, vous disposez d'un droit d'accès, de rectification, d'effacement, de limitation, d'opposition et de portabilité sur vos données personnelles.
Pour la mesure d'audience, vous disposez en plus d'un droit spécifique : retirer votre consentement à tout moment, aussi simplement que vous l'avez donné, depuis la page Cookies.
Pour exercer vos droits, contactez-nous à contact@aada-systems.com. Nous nous engageons à répondre dans un délai d'un mois. Vous pouvez également introduire une réclamation auprès de la CNIL : 3 place de Fontenoy, TSA 80715, 75334 Paris Cedex 07 — cnil.fr.
AADA Systems n'a pas désigné de délégué à la protection des données (DPO), cette désignation n'étant pas obligatoire au regard de l'article 37 du RGPD : AADA Systems n'est ni une autorité publique, ni un organisme procédant à un suivi régulier et systématique à grande échelle des personnes, ni un organisme traitant à grande échelle des données sensibles.
Aucune décision individuelle automatisée ni aucun profilage n'est réalisé à partir des données collectées sur ce site.
Dernière mise à jour : 2 septembre 2026.
Ce que le logiciel CoSaaS fait de vos données, en particulier lorsque vous connectez votre agenda Google ou Microsoft.
Cette page décrit le traitement des données réalisé par CoSaaS, le logiciel de gestion commerciale (CRM) en mode SaaS édité par AADA Systems. Elle complète, sans la remplacer, la politique de confidentialité générale du site aada-systems.com, qui couvre uniquement ce site vitrine.
Pour les données saisies dans CoSaaS par ses utilisateurs (prospects, clients, rendez-vous), le responsable de traitement est l'entreprise cliente qui exploite son instance CoSaaS. AADA Systems intervient en tant que sous-traitant au sens du RGPD, chargé de l'hébergement et du fonctionnement technique du logiciel. Pour une question sur un compte CoSaaS, adressez-vous d'abord à l'entreprise qui vous l'a créé ; pour une question sur le fonctionnement du logiciel lui-même, contact@aada-systems.com.
Depuis son profil, un utilisateur de CoSaaS peut choisir de connecter son compte Google ou son compte Microsoft afin de synchroniser ses rendez-vous CoSaaS vers son agenda. Cette connexion est facultative, activée volontairement par chaque utilisateur, et peut être coupée à tout moment, sans condition.
| Fournisseur | Autorisation technique | Ce qu'elle permet |
|---|---|---|
https://www.googleapis.com/auth/calendar.events | Créer, mettre à jour et supprimer des événements dans un agenda Google — rien d'autre | |
email | Identifier le compte Google connecté (adresse affichée dans votre profil CoSaaS) | |
| Microsoft | Calendars.ReadWrite | Créer, mettre à jour et supprimer des événements dans votre calendrier Outlook — rien d'autre |
| Microsoft | User.Read | Identifier le compte Microsoft connecté |
CoSaaS n'accède à rien d'autre dans votre compte Google ou Microsoft : ni vos emails, ni vos contacts, ni vos fichiers, ni les événements déjà présents dans votre agenda et que CoSaaS n'a pas créés lui-même.
Lorsqu'un rendez-vous CoSaaS vous concerne (vous en êtes le responsable, ou vous y êtes invité), CoSaaS crée ou met à jour dans votre agenda connecté un événement contenant : le type de rendez-vous et la société concernée (titre), la date, l'heure, la durée et le lieu, ainsi qu'en description le contact, le téléphone, l'email, l'agence et les notes déjà associés à ce rendez-vous dans votre CRM. Connecter votre agenda ne collecte aucune donnée nouvelle : seules des données déjà présentes dans CoSaaS sont recopiées.
Seuls les rendez-vous à venir sont transmis à la connexion : ceux déjà passés au moment où vous connectez votre agenda ne sont jamais envoyés. Aucun autre participant n'est invité sur l'événement créé : chaque agenda connecté reçoit sa propre copie, sans notification ni invitation envoyée via Google ou Microsoft.
Vous pouvez, si vous le souhaitez, importer manuellement certains événements de votre agenda connecté vers CoSaaS : une liste des événements à venir vous est présentée, et vous choisissez vous-même, un par un, ceux à importer. Aucun événement n'est importé automatiquement ou sans votre sélection explicite.
Vous pouvez couper la connexion à tout moment depuis votre profil CoSaaS. Une case à cocher, activée par défaut, vous permet de choisir : soit retirer de votre agenda les rendez-vous que CoSaaS y avait déposés, soit les laisser tels quels (ils restent dans votre agenda mais ne sont plus mis à jour). Si votre compte CoSaaS est supprimé, la même règle s'applique automatiquement : les rendez-vous déposés par CoSaaS sont retirés de votre agenda avant que l'autorisation d'accès ne soit révoquée.
Vous pouvez également révoquer l'accès directement depuis votre compte Google (myaccount.google.com/permissions) ou votre compte Microsoft (account.live.com/consent/Manage), sans passer par CoSaaS.
Les données d'agenda auxquelles CoSaaS accède via les API Google et Microsoft sont traitées comme des données sensibles. Les mesures techniques et organisationnelles suivantes leur sont appliquées en permanence :
| Mécanisme | Mise en œuvre |
|---|---|
| Chiffrement en transit | Toutes les instances CoSaaS sont servies exclusivement en HTTPS / TLS (certificats Let's Encrypt renouvelés automatiquement, redirection permanente de HTTP vers HTTPS). Tous les échanges avec les API Google et Microsoft se font en TLS. |
| Chiffrement au repos | Les jetons OAuth (access et refresh) ne sont jamais écrits en clair. Ils sont chiffrés par un chiffrement symétrique authentifié (encrypt-then-MAC, HMAC-SHA256) avec une clé propre à chaque instance, dérivée d'un secret conservé hors de la base de données, dans un fichier de configuration à accès restreint. |
| Résistance à la compromission d'une sauvegarde | Le secret de chiffrement n'étant pas dans la base, une sauvegarde copiée ou restaurée ne permet pas de reconstituer un jeton utilisable. Toute restauration de base révoque automatiquement l'ensemble des connexions d'agenda et exige une reconnexion explicite de l'utilisateur. |
| Cloisonnement entre clients | Chaque entreprise cliente dispose d'une instance isolée : son propre sous-domaine, son propre code, son propre environnement d'exécution, sa propre base de données, son propre compte système et sa propre clé de chiffrement. Les droits d'accès au niveau du système de fichiers empêchent une instance de lire les données d'une autre. |
| Contrôle d'accès applicatif | L'accès à CoSaaS exige une authentification (mots de passe hachés avec bcrypt) et repose sur des rôles. Une connexion d'agenda est rattachée à un seul compte utilisateur : aucun autre utilisateur de la même instance, y compris un administrateur, ne peut lire ni réutiliser son jeton. |
| Contrôle d'accès d'exploitation | L'accès d'administration aux serveurs est limité au seul personnel technique d'AADA Systems, sur des serveurs durcis où les processus applicatifs s'exécutent sous des comptes non privilégiés dédiés. |
| Minimisation | CoSaaS ne demande que l'autorisation strictement nécessaire à la fonctionnalité (calendar.events), à l'exclusion de tout accès aux emails, contacts, fichiers, ou à la liste et aux paramètres des agendas. Les événements importés depuis votre agenda se limitent à ceux que vous sélectionnez vous-même, un par un. |
| Journalisation | Les jetons d'accès et le contenu des événements d'agenda ne sont jamais écrits dans les journaux applicatifs. Seuls des codes d'erreur normalisés y figurent. |
| Suppression | À la déconnexion, à la révocation ou à la suppression du compte, le jeton est révoqué auprès de Google ou Microsoft puis effacé de la base. Aucune copie n'est conservée après révocation. |
| Hébergement et localisation | Les instances CoSaaS sont hébergées par Hostinger International Ltd sur un serveur situé en France (Union européenne). Aucun autre sous-traitant n'a accès aux données d'agenda. |
| Violation de données | En cas de violation de données à caractère personnel, AADA Systems informe sans délai injustifié l'entreprise cliente concernée (responsable de traitement), qui procède le cas échéant à la notification à la CNIL dans les 72 heures prévues à l'article 33 du RGPD. |
Aucun être humain ne consulte le contenu de vos événements d'agenda. Les données obtenues via les API Google ne sont lues par une personne que dans les cas limitativement prévus par la Limited Use de Google : avec votre accord exprès et préalable, pour des motifs de sécurité (par exemple l'investigation d'un abus), pour respecter une obligation légale, ou sous une forme agrégée et anonymisée. Ces données ne servent en aucun cas à la publicité, ni à l'entraînement de modèles d'intelligence artificielle, généralisés ou non.
Les données de vos rendez-vous ne sont transmises qu'à Google ou qu'à Microsoft, strictement dans la mesure nécessaire à la synchronisation que vous avez demandée. Elles ne sont ni vendues, ni partagées à des fins publicitaires, ni transmises à un tiers autre que le fournisseur d'agenda que vous avez vous-même connecté.
L'utilisation par CoSaaS des informations reçues via les API Google, ainsi que leur transfert éventuel à toute autre application, respecte la Google API Services User Data Policy, y compris les exigences de Limited Use : « CoSaaS's use and transfer to any other app of information received from Google APIs will adhere to the Google API Services User Data Policy, including the Limited Use requirements. »
This section restates, in English, how CoSaaS protects data obtained through the Google APIs. The French text above prevails in case of discrepancy.
What we access. CoSaaS requests a single sensitive scope, https://www.googleapis.com/auth/calendar.events, to create, update and delete the calendar events that correspond to the user's own CRM appointments, and to let the user manually import selected events from their calendar into the CRM. The non-sensitive email and profile scopes are used only to identify the connected account. CoSaaS never accesses Gmail, Contacts, Drive, the user's calendar list or calendar settings.
Encryption in transit. Every CoSaaS instance is served over HTTPS/TLS only, with automatically renewed Let's Encrypt certificates and a permanent HTTP → HTTPS redirect. All calls to Google APIs use TLS.
Encryption at rest. OAuth access and refresh tokens are never stored in plaintext. They are protected with authenticated symmetric encryption (encrypt-then-MAC, HMAC-SHA256) under a per-instance key derived from a secret held outside the database, in a restricted-access configuration file. Because that secret is not part of the database, a copied or restored backup cannot yield a usable token; any database restore automatically revokes every calendar connection and forces the user to reconnect.
Tenant isolation. Each customer company runs a fully separate instance — its own subdomain, code, runtime, database, system account and encryption key — with filesystem permissions that prevent one instance from reading another's data.
Access control. Application access requires authentication (bcrypt-hashed passwords) and is role-based. A calendar connection belongs to exactly one user account; no other user of the instance, administrators included, can read or reuse that user's token. Administrative server access is restricted to AADA Systems technical staff, on hardened servers where application processes run under dedicated unprivileged accounts.
Logging. Tokens and calendar event contents are never written to application logs; only normalised error codes are recorded.
Retention and deletion. On disconnection, revocation or account deletion, the token is revoked with Google and then erased from the database. No copy is retained after revocation.
Hosting. CoSaaS instances are hosted by Hostinger International Ltd on a server located in France (European Union). No other sub-processor has access to calendar data.
Incident response. In the event of a personal data breach, AADA Systems notifies the affected customer company without undue delay so that it can notify the French supervisory authority (CNIL) within the 72 hours required by Article 33 GDPR.
No human access, no advertising, no AI training. Data obtained through the Google APIs is not read by humans except in the cases permitted by Google's Limited Use requirements: with the user's explicit prior consent, for security purposes such as investigating abuse, to comply with applicable law, or in aggregated and anonymised form. It is never used for advertising and never used to train artificial intelligence models, generalised or otherwise.
Conformément au RGPD, vous disposez d'un droit d'accès, de rectification, d'effacement, de limitation et de portabilité sur les données traitées par CoSaaS. Ces droits s'exercent en priorité auprès de l'entreprise qui gère votre compte CoSaaS (responsable de traitement), ou à défaut auprès d'AADA Systems à contact@aada-systems.com. Vous pouvez également introduire une réclamation auprès de la CNIL : cnil.fr.
Voir aussi les conditions générales d'utilisation de CoSaaS.
Dernière mise à jour : 4 septembre 2026.
Les règles d'utilisation du logiciel CoSaaS, à destination des entreprises clientes et de leurs utilisateurs.
Les présentes conditions générales d'utilisation (CGU) régissent l'accès et l'usage de CoSaaS, logiciel de gestion commerciale (CRM) en mode SaaS édité par AADA Systems (voir les mentions légales). Elles s'appliquent à toute entreprise cliente (« le Client ») et à ses utilisateurs autorisés. Les conditions commerciales propres à chaque Client (tarifs, durée d'engagement, niveau de service) font l'objet d'un contrat séparé, qui prévaut sur les présentes CGU en cas de contradiction.
CoSaaS ne propose pas d'inscription publique : chaque compte utilisateur est créé par l'administrateur du Client, qui reste responsable de l'attribution et de la gestion des accès au sein de son entreprise.
Chaque utilisateur est responsable de la confidentialité de ses identifiants et de toute action réalisée depuis son compte. Toute perte, vol ou usage suspect doit être signalé sans délai à l'administrateur du Client.
CoSaaS propose, à titre facultatif, la connexion d'un compte Google ou Microsoft pour la connexion (SSO) ou pour la synchronisation d'agenda. Cette connexion relève du choix de chaque utilisateur et est régie par la politique de confidentialité CoSaaS.
Le Client et ses utilisateurs s'engagent à utiliser CoSaaS conformément à sa destination professionnelle, dans le respect de la loi et des droits des tiers. Sont notamment interdits : l'extraction massive de données par des moyens détournant l'usage normal de l'interface, toute tentative d'accès non autorisé, et toute utilisation portant atteinte au bon fonctionnement du service pour les autres clients.
Le Client reste propriétaire des données qu'il saisit dans CoSaaS (prospects, clients, rendez-vous). AADA Systems ne les utilise que pour fournir et maintenir le service, et pour les finalités décrites dans la politique de confidentialité CoSaaS.
AADA Systems met en œuvre des moyens raisonnables pour assurer la disponibilité et le bon fonctionnement de CoSaaS, sans garantir une disponibilité continue et sans interruption, sauf engagement contractuel spécifique convenu avec le Client.
AADA Systems ne saurait être tenue responsable des dommages indirects résultant de l'utilisation de CoSaaS, ni des conséquences d'une utilisation non conforme aux présentes CGU par le Client ou ses utilisateurs.
Les présentes CGU peuvent être mises à jour ; toute modification substantielle est portée à la connaissance des Clients avec un préavis raisonnable. La poursuite de l'utilisation de CoSaaS après entrée en vigueur d'une nouvelle version vaut acceptation de celle-ci.
L'accès à CoSaaS peut être suspendu en cas de manquement grave aux présentes CGU ou à la fin du contrat commercial liant le Client à AADA Systems, selon les modalités qui y sont prévues.
Les présentes CGU sont soumises au droit français. En cas de litige et à défaut d'accord amiable, les tribunaux français seront seuls compétents.
Pour toute question relative aux présentes CGU : contact@aada-systems.com.
Dernière mise à jour : 3 septembre 2026.
Ce site ne charge rien tant que vous n'avez pas choisi. Voici ce qui se passe dans les deux cas, et comment changer d'avis à tout moment.
_ga, _ga_<identifiant>), déposés uniquement après votre accordL'article 82 de la loi Informatique et Libertés impose de recueillir votre consentement avant de déposer ou de lire une information sur votre terminal. Google Analytics dépose des cookies pour vous reconnaître d'une page à l'autre : c'est ce dépôt qui déclenche l'obligation de vous demander votre accord au préalable — pas votre simple visite du site.
| Nom | Finalité | Durée | Éditeur |
|---|---|---|---|
_ga | Distinguer les visiteurs entre eux | 13 mois | Google LLC |
_ga_<identifiant> | Maintenir l'état de la session Google Analytics | 13 mois | Google LLC |
Avant votre choix, ouvrez les outils de développement de votre navigateur (touche F12), onglet Application (Chrome/Edge) ou Stockage (Firefox) : les entrées Cookies, Local Storage et Session Storage sont vides. Elles ne se remplissent qu'après un clic sur « Accepter » dans le bandeau.
Certains boutons de ce site (par exemple « Ouvrir dans Gmail » sur la page Contact) mènent vers des services tiers. Une fois que vous quittez aada-systems.com, c'est la politique de cookies du service en question qui s'applique — voir notre politique de confidentialité pour le détail de ce transfert.
Vous pouvez revenir sur votre choix à tout moment. Si vous refusez après avoir accepté, les cookies Google Analytics déjà déposés sont supprimés et la page se recharge automatiquement. Vous pouvez aussi les supprimer manuellement depuis les réglages de confidentialité de votre navigateur.
Dernière mise à jour : 2 septembre 2026.